Cách Sử Dụng VPS Từ A-Z Cho Người Mới Bắt Đầu (Chi Tiết Nhất Trong 15 Phút)
Sử dụng VPS cho người mới bắt đầu thường gây bối rối khi bạn vừa nhận thông tin IP, cổng kết nối cùng mật khẩu quản trị mà không biết bắt đầu từ đâu. Khác với shared hosting có sẵn giao diện đồ họa cPanel, máy chủ ảo đòi hỏi người dùng thao tác trực […]
 Thanh Lam Nguyễn29 phút đọc
Sử dụng VPS cho người mới bắt đầu thường gây bối rối khi bạn vừa nhận thông tin IP, cổng kết nối cùng mật khẩu quản trị mà không biết bắt đầu từ đâu. Khác với shared hosting có sẵn giao diện đồ họa cPanel, máy chủ ảo đòi hỏi người dùng thao tác trực tiếp qua dòng lệnh hoặc thiết lập từ đầu. Dịch vụ tại ThueVPSGiaRe.vn cung cấp môi trường ảo hóa độc lập, cho phép bạn toàn quyền kiểm soát tài nguyên để học tập, thử nghiệm và vận hành hệ thống thực tế.
VPS là gì và bạn có thể dùng VPS để làm gì?
VPS (Virtual Private Server) là máy chủ riêng ảo được tạo ra bằng công nghệ phân chia một máy chủ vật lý thành nhiều môi trường độc lập. Mỗi VPS sở hữu hệ điều hành riêng, CPU, RAM, ổ cứng và địa chỉ IP tĩnh riêng biệt, không bị chia sẻ hiệu năng với tài khoản khác như hosting thông thường.
Người dùng thường tận dụng VPS cho nhiều mục đích kỹ thuật và thương mại khác nhau nhờ quyền truy cập quản trị cao nhất (root hoặc administrator):
| Mục đích sử dụng | Mô tả công việc | Hệ điều hành khuyên dùng |
|---|---|---|
| Lưu trữ website / blog | Cài đặt web server (Nginx/Apache), MySQL/MariaDB để chạy WordPress, Laravel hoặc Node.js. | Ubuntu Server, Debian |
| Học tập và nghiên cứu Linux | Luyện tập lệnh Bash, học quản trị hệ thống, triển khai Docker container, cấu hình mạng. | Ubuntu Server, AlmaLinux |
| Chạy bot, tool tự động | Chạy kịch bản tự động hóa Python, bot Telegram, crawler dữ liệu 24/7 không cần bật máy tính cá nhân. | Ubuntu Server, Debian |
| Chạy phần mềm Windows / MMO | Treo các công cụ giao dịch chứng khoán, Forex, nuôi tài khoản mạng xã hội hoặc phần mềm chỉ chạy trên Windows. | Windows Server |
| Máy chủ VPN nội bộ | Thiết lập WireGuard hoặc OpenVPN để mã hóa lưu lượng mạng cá nhân khi truy cập Internet công cộng. | Ubuntu Server |
| Lưu trữ dữ liệu cá nhân | Cài đặt Nextcloud để đồng bộ dữ liệu độc lập, thay thế các dịch vụ lưu trữ đám mây công cộng. | Ubuntu Server, Debian |
VPS Linux hay VPS Windows — chọn loại nào cho người mới?
Việc lựa chọn hệ điều hành quyết định phương thức thao tác hàng ngày và mức tiêu hao tài nguyên phần cứng của máy chủ ảo. Trước khi quyết định, bạn nên tìm hiểu rõ khái niệm VPS hosting là gì và khác gì hosting để xác định mô hình quản trị thích hợp.
Dưới đây là bảng phân tích cơ bản giữa VPS Linux hay VPS Windows theo 4 tiêu chí ban có thể tham khảo:
| Tiêu chí | VPS Linux (Ubuntu, Debian) | VPS Windows (Windows Server) |
|---|---|---|
| Giao diện quản lý | Dòng lệnh (CLI) qua SSH. Có thể cài thêm giao diện đồ họa nếu cần. | Giao diện đồ họa (GUI) đầy đủ như máy tính bàn cá nhân. |
| Cách thức kết nối | Sử dụng Terminal trên macOS/Linux hoặc PuTTY/Command Prompt trên Windows. | Thực hiện kết nối VPS Windows bằng Remote Desktop (RDP). |
| Tài nguyên yêu cầu | Tiết kiệm tài nguyên. Bản server hoạt động ổn định với 1 Core CPU và 1GB RAM. | Yêu cầu phần cứng cao hơn do gánh giao diện, tối thiểu cần 2 Core CPU và 2GB – 4GB RAM. |
| Chi phí và đối tượng | Mã nguồn mở, miễn phí bản quyền. Phù hợp chạy web, code backend, học Linux. | Chi phí cao hơn do tiền bản quyền. Phù hợp chạy phần mềm .NET cũ, tool MMO. |
Nếu mục tiêu là triển khai website, blog hoặc học quản trị hệ thống, Ubuntu Server là phiên bản phổ biến nhất hiện nay với tài liệu hỗ trợ phong phú. Bài hướng dẫn này sẽ tập trung vào các bước cấu hình chuẩn mực trên nền tảng Ubuntu Server 22.04 / 24.04 LTS.
3 bước thiết lập VPS đầu tiên bắt buộc phải làm
Ngay khi nhà cung cấp bàn giao máy chủ, bạn cần thực hiện tuần tự 3 bước cơ bản: đăng nhập vào hệ thống, cập nhật các gói phần mềm và tạo tài khoản đặc quyền mới để thay thế việc dùng tài khoản root trực tiếp. Bạn có thể xem thêm chi tiết tại bài viết hướng dẫn đăng nhập VPS trên máy tính để nắm rõ các công cụ hỗ trợ.
Bước 1: Kết nối VPS qua giao thức SSH
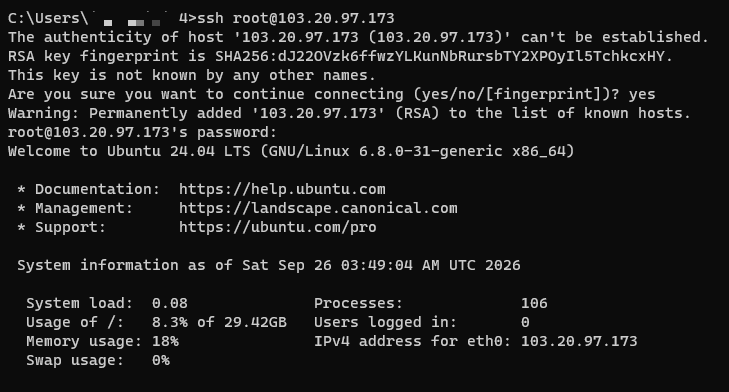
Mở terminal trên máy tính của bạn (Command Prompt hoặc PowerShell đối với Windows 10/11, hoặc Terminal trên macOS) và nhập câu lệnh sau để kết nối:
ssh root@dia_chi_ip_vpsNếu là lần đầu đăng nhập, terminal sẽ hiển thị thông báo xác thực chuỗi khóa (fingerprint). Gõ yes rồi nhấn Enter, sau đó dán mật khẩu root được cấp. Lưu ý trên màn hình Linux, mật khẩu khi nhập sẽ không hiển thị ký tự hay dấu hoa thị.
Ngoài ra, bạn cũng có thể tìm hiểu cách đăng nhập VPS đơn giản qua Termius tại đây.
Bước 2: Cập nhật chỉ mục và nâng cấp gói phần mềm hệ thống VPS
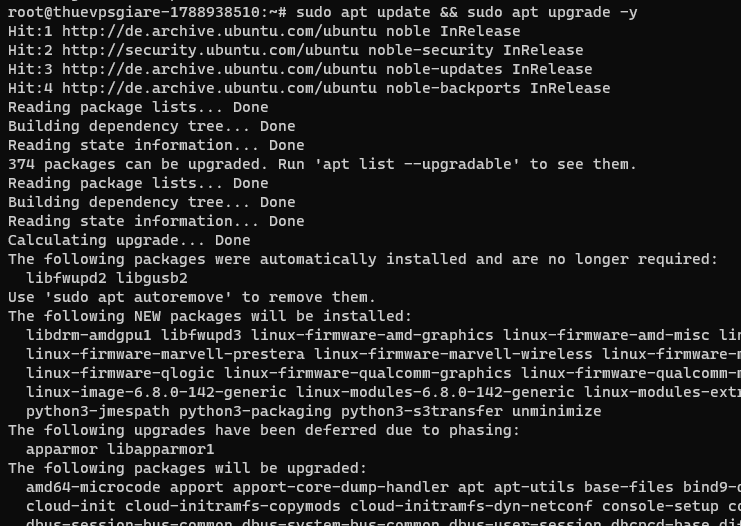
Hệ điều hành khi mới cài đặt thường chứa các bản dựng phần mềm cũ hơn so với kho lưu trữ chính thức. Bạn cần làm mới cơ sở dữ liệu gói và tải bản vá lỗi mới nhất bằng lệnh:
sudo apt update && sudo apt upgrade -yLệnh apt update đồng bộ danh sách phiên bản phần mềm, còn apt upgrade -y tự động tải về và nâng cấp các gói hiện có trên máy chủ.
Bước 3: Tạo người dùng mới và cấp quyền quản trị sudo VPS
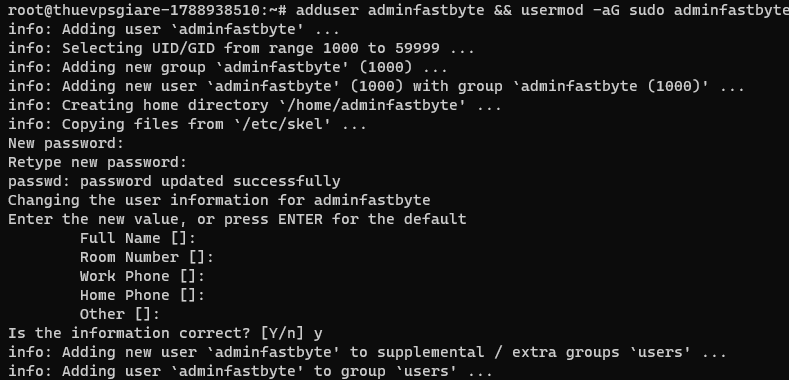
Duy trì thói quen đăng nhập trực tiếp bằng tài khoản root mang lại rủi ro rất lớn, bởi chỉ một sơ suất trong câu lệnh có thể xóa sạch toàn bộ hệ thống file. Hãy tạo một người dùng phụ có quyền quản trị:
adduser adminfastbyte && usermod -aG sudo adminfastbyteLệnh adduser sẽ yêu cầu bạn đặt mật khẩu cho người dùng mới. Lệnh usermod -aG sudo thêm tài khoản này vào nhóm quản trị, cho phép thực thi các lệnh hệ thống khi đặt từ khóa sudo phía trước.
Cảnh báo an toàn:
Trước khi đóng phiên làm việc của root, hãy mở một cửa sổ terminal mới và kiểm tra đăng nhập bằng tài khoản vừa tạo (ssh adminfastbyte@dia_chi_ip_vps) và chạy thử sudo whoami. Nếu kết quả trả về root, bạn mới cấu hình tài khoản thành công.
Cách thiết lập bảo mật VPS cơ bản trong 10 phút
Địa chỉ IP công cộng của VPS luôn bị rà quét tự động bởi các phần mềm quét cổng trên toàn cầu. Nắm vững khái niệm Linux cơ bản cho người mới sẽ giúp bạn hiểu nguyên lý làm việc của tường lửa và cấu hình dịch vụ mạng chính xác.
Thiết lập tường lửa UFW và thắt chặt an toàn truy cập SSH
UFW (Uncomplicated Firewall) đóng vai trò là giao diện quản lý trực quan hóa hoạt động của iptables trên hệ điều hành Ubuntu. Khác với việc phải viết các chuỗi quy tắc phức tạp trong iptables thuần, UFW sử dụng ngữ pháp tiếng Anh rõ ràng, giúp hạn chế tối đa các sai sót có thể dẫn đến việc vô tình khóa quyền truy cập máy chủ.
1. Thiết lập nguyên tắc lọc lưu lượng cơ bản với UFW
Nếu hệ thống chưa cài đặt sẵn gói phần mềm này, bạn kích hoạt cài đặt bổ sung:
sudo apt install ufw -yKhởi tạo chính sách mạng mặc định: Chặn toàn bộ luồng kết nối từ ngoài vào, đồng thời cho phép máy chủ tự do gửi tín hiệu mạng ra ngoài:
sudo ufw default deny incoming
sudo ufw default allow outgoing
Cảnh báo bắt buộc:
Luôn phải cấp quyền cho luồng kết nối SSH TRƯỚC KHI kích hoạt tường lửa bằng lệnh sudo ufw allow ssh (hoặc chỉ định rõ sudo ufw allow 22/tcp). Bỏ quên thao tác này sẽ khiến bạn lập tức bị ngắt kết nối và mất hoàn toàn quyền quản lý máy chủ từ xa, khi đó chỉ còn cách cứu trợ duy nhất là truy cập cửa sổ VNC Console từ trang quản trị dịch vụ.
Tiếp tục mở các cổng dịch vụ web thông dụng khi có nhu cầu triển khai ứng dụng:
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
Nguyên tắc phân quyền: Chỉ khai báo mở những cổng dịch vụ phục vụ người dùng cuối. Tuyệt đối không mở công khai các cổng quản trị cơ sở dữ liệu và bộ nhớ đệm nội bộ ra bên ngoài Internet, bao gồm MySQL (3306), PostgreSQL (5432), Redis (6379) hay Memcached (11211).
Sau khi hoàn tất việc khai báo danh sách cổng được phép đi qua, tiến hành bật tường lửa và rà soát lại bảng quy tắc:
sudo ufw enable
sudo ufw status verbose
2. Chuyển đổi cổng kết nối SSH mặc định
Cổng 22 là cổng tiêu chuẩn của giao thức SSH, do đó các kịch bản quét cổng tự động trên toàn cầu luôn ưu tiên nhắm vào vị trí này để thực hiện dò mật khẩu. Việc chuyển đổi SSH sang một số cổng ngẫu nhiên nằm trong khoảng từ 1024 đến 65535 sẽ giúp hệ thống tránh được phần lớn các đợt rà quét tự động diện rộng. Dù đây là giải pháp bảo mật theo hướng che giấu (security through obscurity), thao tác này giải tỏa một lượng lớn các dòng rác trong tệp nhật ký, giúp người quản trị dễ nhận diện các nguy cơ thực sự hơn.
Quy trình thực hiện thay đổi số cổng kết nối:
- Mở tệp tin cấu hình dịch vụ SSH:
sudo nano /etc/ssh/sshd_configTìm dòng
#Port 22, xóa bỏ ký tự#ở đầu dòng và sửa thành cổng mới (ví dụ:Port 2222). NhấnCtrl + Orồi Enter để ghi đè, sau đó nhấnCtrl + Xđể thoát trình soạn thảo. - Cập nhật quy tắc mới trên tường lửa UFW trước khi khởi động lại dịch vụ:
sudo ufw allow 2222/tcp - Nạp lại cấu hình dịch vụ SSH để nhận cổng mới:
sudo systemctl restart sshd
Nguyên tắc kiểm tra:
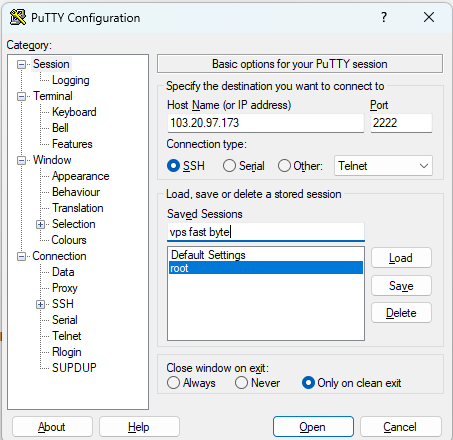
Giữ nguyên cửa sổ terminal đang làm việc. Mở thêm một phiên PuTTY hoặc cửa sổ dòng lệnh độc lập mới và thử kết nối qua cổng vừa đổi: ssh -p 2222 user@dia_chi_ip. Khi phiên mới kết nối thông suốt, bạn mới tiến hành xóa bỏ quy tắc mở cổng 22 cũ bằng lệnh sudo ufw delete allow ssh để bảo toàn trạng thái mạng.
3. Tra soát và ngăn chặn địa chỉ IP
Để kiểm tra danh sách các địa chỉ cố ý đăng nhập trái phép vào máy chủ trong thời gian gần nhất, trích xuất dữ liệu từ nhật ký xác thực:
grep "Failed password" /var/log/auth.log | tail -20Kết quả trả về sẽ hiển thị rõ thông tin IP nguồn cùng tài khoản mà đối tượng đang cố gắng chiếm quyền. Nếu nhận thấy một địa chỉ IP liên tục lặp lại các lần thử không thành công, bạn có thể thực hiện ngăn chặn thủ công:
sudo ufw deny from 45.xxx.xxx.xxx to anyBiện pháp chặn tay chỉ mang tính đối phó cục bộ vì các botnet liên tục thay đổi dải IP nguồn. Để bảo vệ máy chủ toàn diện và tự động, giải pháp tối ưu là sử dụng phần mềm Fail2ban. Dịch vụ này sẽ chủ động theo dõi nhật ký đăng nhập, nhận diện quy luật tấn công brute-force và áp đặt lệnh cấm IP tự động trong khoảng thời gian cấu hình mà không cần con người trực tiếp giám sát.
4. Chặn quyền đăng nhập SSH của tài khoản root
Khi bạn đã khởi tạo tài khoản phụ có thẩm quyền quản trị sudo, việc duy trì khả năng đăng nhập từ xa cho tài khoản root là hoàn toàn không cần thiết. Đóng cánh cổng này sẽ loại bỏ nguy cơ đối tượng xấu nhắm trực tiếp vào đích danh người dùng quản trị cao nhất:
- Mở tệp cấu hình máy chủ SSH:
sudo nano /etc/ssh/sshd_config - Tìm mục
PermitRootLoginvà cập nhật giá trị thành:PermitRootLogin no - Lưu tệp tin, thoát ra và tái khởi động lại trình quản lý SSH:
sudo systemctl restart sshd
Điều kiện tiên quyết trước khi thoát phiên:
Không được ngắt phiên làm việc của tài khoản root ngay lập tức. Hãy mở một phiên kết nối SSH mới bằng tài khoản người dùng thường vừa tạo, sau đó thực thi lệnh sudo whoami. Nếu hệ thống phản hồi kết quả là root, quyền hạn quản trị gián tiếp của bạn đã vận hành hoàn chỉnh. Lúc này, bạn có thể an tâm đăng xuất tài khoản root ra khỏi hệ thống.
Cách cài web server và đưa website lên VPS
Để đưa một website vào hoạt động, VPS cần phần mềm web server tiếp nhận và phản hồi các truy vấn HTTP/HTTPS. Hai phần mềm phổ biến nhất là Nginx và Apache. Nginx vượt trội về khả năng xử lý đồng thời lượng lớn kết nối với mức tiêu thụ RAM thấp, rất thích hợp cho các VPS cấu hình tiêu chuẩn.
Bước 1: Cài đặt Nginx và mở cổng trên tường lửa
Tiến hành cài đặt Nginx trực tiếp từ kho gói chính thức của Ubuntu:
sudo apt install nginx -y
sudo ufw allow 'Nginx Full'
sudo systemctl status nginx
Lệnh ufw allow 'Nginx Full' tự động mở cả cổng 80 (HTTP) và cổng 443 (HTTPS) trên tường lửa. Bạn có thể mở trình duyệt và gõ địa chỉ IP của VPS vào thanh địa chỉ, trang “Welcome to nginx!” xuất hiện báo hiệu dịch vụ đã chạy bình thường.
Bước 2: Tải mã nguồn lên VPS qua giao thức SFTP
Thư mục chứa nội dung trang web mặc định trên Ubuntu nằm tại đường dẫn /var/www/html. Bạn có thể sử dụng phần mềm FileZilla để quản lý tệp theo giao thức bảo mật SFTP thay vì FTP truyền thống.
Trong FileZilla, bạn cấu hình kết nối như sau:
- Host: sftp://dia_chi_ip_vps
- Username: Tên tài khoản quản trị vừa tạo (ví dụ:
adminfastbyte) - Password: Mật khẩu của tài khoản đó
- Port: 22 (hoặc port SSH bạn đã đổi)
Sau khi kết nối, bạn xem chi tiết cách upload file lên VPS bằng FileZilla để nắm vững phân quyền thư mục chown và tải file HTML/PHP lên đúng vị trí lưu trữ. Nếu công việc đòi hỏi thao tác file trên cửa sổ ứng dụng trực quan, giải pháp cài đặt và sử dụng Ubuntu Desktop trên VPS cũng là một lựa chọn thay thế hữu ích.
Bước 3: Trỏ tên miền về địa chỉ IP của VPS
Đăng nhập vào bảng quản lý DNS tại nơi bạn đăng ký tên miền, thêm hai bản ghi cơ bản để ánh xạ tên miền về IP máy chủ:
- Bản ghi A: Host
@trỏ vềdia_chi_ip_vps(thời gian TTL để mặc định hoặc 300s). - Bản ghi CNAME: Host
wwwtrỏ về tên miền chính (ví dụ:yourdomain.com).
Thời gian cập nhật DNS thường dao động từ vài phút đến tối đa 24 giờ tùy thuộc vào nhà cung cấp mạng.
Cách giám sát hiệu năng và kiểm soát tài nguyên VPS
Người quản trị không nhất thiết phải túc trực màn hình 24/7, nhưng máy chủ luôn cần được đo lường chính xác các chỉ số vận hành nhằm xác định đúng thời điểm phải can thiệp kỹ thuật. Công việc này được chia thành hai giải pháp: kiểm tra thủ công qua giao diện dòng lệnh (CLI) để xử lý tức thời khi phát sinh trục trặc, và thiết lập cơ chế giám sát tự động chạy ngầm để chủ động phát tín hiệu cảnh báo trước khi hệ thống gián đoạn.
Phần lớn yêu cầu hỗ trợ gửi về nhà cung cấp với nội dung chung chung như “VPS bị chậm” thường thiếu toàn bộ thông số thực tế: mức tải CPU chiếm bao nhiêu phần trăm, bộ nhớ khả dụng còn lại bao nhiêu hay dung lượng ổ đĩa đã chạm ngưỡng hay chưa. Bộ 4 câu lệnh cơ bản dưới đây sẽ cung cấp toàn bộ các dữ liệu này trong chưa đầy nửa phút.
Kiểm tra mức sử dụng CPU, RAM và dung lượng ổ cứng
Bạn có thể xem thêm cách để kiểm tra mức sử dụng CPU, RAM và dung lượng ổ cứng chính xác nhất tại đây.
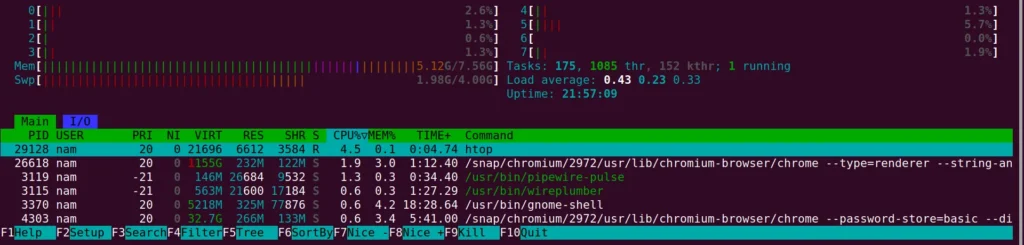
1. Công cụ htop: Cho phép theo dõi thời gian thực mức tiêu thụ vi xử lý và bộ nhớ của từng tiến trình đang chạy. Hai cột %CPU và %MEM giúp bạn xác định ngay tiến trình đang chiếm dụng tài nguyên lớn nhất. Nếu máy chưa tích hợp sẵn, bạn cài đặt nhanh bằng lệnh bên dưới:
sudo apt install htop -y
htop
Ngưỡng cảnh báo: Quan sát chỉ số load average ở góc trên bên trái; nếu giá trị này liên tục vượt qua tổng số nhân (cores) của CPU trong thời gian trên 5 phút, máy chủ đang đối mặt với tình trạng quá tải xử lý.
2. Lệnh df -h: Kiểm tra mức độ chiếm dụng không gian lưu trữ theo từng phân vùng (mount point). Cột Use% phản ánh tỷ lệ dung lượng đã dùng. Khi tỷ lệ này chạm ngưỡng trên 90%, bạn cần dọn dẹp ngay để tránh lỗi ngừng dịch vụ. Nguyên nhân phổ biến thường đến từ tệp log tích tụ, tệp tạm thời hoặc bản sao lưu cơ sở dữ liệu cũ không được xóa bỏ. Chạy câu lệnh sau để truy tìm 20 thư mục nặng nhất hệ thống:
du -sh /* 2>/dev/null | sort -rh | head -203. Lệnh free -m: Đánh giá trạng thái bộ nhớ RAM vật lý và bộ nhớ hoán đổi (Swap). Chỉ số tại cột available thuộc hàng Mem phản ánh lượng RAM thực tế có thể cấp phát ngay cho ứng dụng (chỉ số này khác với free vì nhân Linux có cơ chế đệm dữ liệu vào RAM và sẽ tự thu hồi khi chương trình cần). Khi giá trị available tiến dần về 0 kèm theo việc Swap bị huy động liên tục, hệ thống cần được tối ưu mã nguồn hoặc nâng cấp thêm RAM.
free -m4. Lệnh iostat -x 1 5: Đo lường hiệu suất đọc/ghi của ổ cứng (Disk I/O). Nếu thông số tại cột %iowait duy trì ở mức cao (vượt 30% đến 40% trong thời gian dài), CPU đang phải nhàn rỗi để đợi ổ đĩa hoàn tất tác vụ xuất/nhập, đồng nghĩa với việc điểm nghẽn cổ chai nằm ở tốc độ lưu trữ.
sudo apt install sysstat -y
iostat -x 1 5
Tra cứu nhật ký (log) hệ thống khi xảy ra sự cố
Mọi bất thường xảy ra trên hệ điều hành Linux đều được ghi nhận chi tiết tại các tệp nhật ký chuyên biệt. Dưới đây là 3 vị trí trọng yếu cần truy xuất đầu tiên khi phân tích lỗi:
/var/log/syslog(Nhật ký sự kiện toàn hệ thống): Ghi lại các hoạt động tổng quát của hạt nhân (kernel), dịch vụ bị dừng đột ngột hoặc lỗi phần cứng. Để theo dõi dữ liệu mới ghi nhận trực tiếp theo thời gian thực, sử dụng lệnh:tail -f /var/log/syslog/var/log/auth.log(Nhật ký xác thực và bảo mật): Lưu lại lịch sử kết nối SSH, các lần gõ sai mật khẩu và những câu lệnh đã được thực thi bằng quyềnsudo. Để rà quét các đợt tấn công dò mật khẩu (brute-force), chạy:grep "Failed password" /var/log/auth.log | tail -50/var/log/nginx/error.loghoặc/var/log/apache2/error.log: Nơi truy cứu nguyên nhân khi trang web trả về mã lỗi 500 (Internal Server Error) hoặc 502 (Bad Gateway). Đọc 100 sự kiện gần nhất bằng câu lệnh:tail -100 /var/log/nginx/error.log
Lưu ý đối với hệ điều hành CentOS/RHEL/AlmaLinux:
Hệ thống ghi nhận sự kiện thông qua tiến trình journald thay vì tệp văn bản truyền thống. Bạn có thể kiểm tra danh sách nhật ký tổng hợp bằng journalctl -xe hoặc trích xuất log của một dịch vụ trong khoảng thời gian xác định, ví dụ: journalctl -u nginx --since "1 hour ago".
Các dấu hiệu nhận biết VPS đang quá tải hoặc sắp treo
Trước khi một máy chủ hoàn toàn mất khả năng phản hồi dịch vụ, các dấu hiệu báo trước thường xuất hiện. Việc phát hiện sớm những tín hiệu sau sẽ giúp bạn kịp thời khắc phục:
- Thông số Load Average vượt quá số nhân CPU trong thời gian dài: Theo dõi ở góc trên màn hình
htop. Nếu một VPS sở hữu 2 lõi CPU nhưng thông số này liên tục duy trì từ 5.0 đến 6.0, máy chủ đang ở mức quá tải nghiêm trọng. - Mức sử dụng Swap vượt quá 50%: Dung lượng RAM vật lý đã cạn đáy, buộc hệ điều hành phải dùng không gian ổ cứng làm bộ nhớ phụ. Tốc độ đọc ghi của Swap chậm hơn RAM nhiều lần, dẫn đến hiệu năng toàn hệ thống sụt giảm mạnh.
- Tỷ lệ Disk I/O Wait duy trì mức cao: Cột
%iowaittrong lệnhiostatliên tục ở mức cảnh báo. Tình trạng này khiến website phản hồi rất chậm dù công suất CPU sử dụng không nhiều. - Trang web xuất hiện lỗi 502 Bad Gateway hoặc 504 Gateway Timeout: Dịch vụ backend xử lý mã nguồn (như PHP-FPM, Node.js) không kịp đưa ra phản hồi hoặc đã bị tắt do quá tải cơ sở dữ liệu.
- Bị ngắt kết nối SSH (Connection timed out): Khi không thể truy cập dòng lệnh từ xa, hệ thống có thể đã rơi vào tình trạng Kernel Panic hoặc tiến trình OOM Killer (Out Of Memory) đang chủ động tiêu diệt các tiến trình hệ thống để cứu vãn bộ nhớ. Trong trường hợp này, bạn cần sử dụng tính năng VNC Console trên cổng quản trị của nhà cung cấp để truy cập trực tiếp.
- Đứt kết nối mạng bất thường: Tra cứu tệp
/var/log/syslogthấy xuất hiện dày đặc các chuỗi thông báo cảnh báo lỗi connection reset hoặc broken pipe.
Cách cài SSL miễn phí và backup dữ liệu VPS định kỳ
Bảo vệ dữ liệu truyền tải qua chứng chỉ SSL và duy trì bản sao lưu định kỳ là hai công việc sống còn để đảm bảo website hoạt động liên tục, tránh gián đoạn dịch vụ khi xảy ra lỗi phát sinh.
Cài đặt chứng chỉ SSL Let’s Encrypt qua Certbot
Chứng chỉ SSL mã hóa dữ liệu giữa trình duyệt của khách hàng và máy chủ ảo. Bạn có thể sử dụng công cụ Certbot tự động cấp chứng chỉ miễn phí từ Let’s Encrypt:
sudo apt install certbot python3-certbot-nginx -y
sudo certbot --nginx -d yourdomain.com -d www.yourdomain.com
Trình cài đặt sẽ yêu cầu bạn cung cấp email để nhận thông báo gia hạn và hỏi đồng ý các điều khoản dịch vụ. Sau khi hoàn tất, Certbot sẽ tự cấu hình lại file ảo hóa Nginx và thiết lập tiến trình cron tự động gia hạn trước khi chứng chỉ hết hạn 90 ngày. Người dùng quan tâm có thể đọc bài hướng dẫn cài SSL Let’s Encrypt bằng Certbot trên VPS Ubuntu để tùy biến nâng cao.
Sao lưu dữ liệu định kỳ bằng lệnh Tar và Cron
Nguyên tắc quan trọng khi quản trị VPS là luôn chủ động lưu giữ dữ liệu tại vị trí độc lập với máy chủ đang chạy. Hãy tham khảo cách backup dữ liệu VPS định kỳ để thiết lập kịch bản nén thư mục web thành một file lưu trữ:
rsync là tiện ích đồng bộ hóa dữ liệu có hiệu suất vượt trội nhờ cơ chế phát hiện và chỉ truyền tải những phần tệp tin có sự biến đổi thay vì chép lại toàn bộ từ đầu. Tính năng truyền vi sai này biến rsync thành giải pháp tối ưu cho nhu cầu sao lưu tăng dần (incremental backup) mỗi ngày, giúp tiết kiệm tối đa băng thông và thời gian xử lý.
1. Cài đặt tiện ích rsync
Phần lớn các bản phân phối Linux hiện nay đều tích hợp sẵn gói phần mềm này. Trong trường hợp hệ thống chưa được trang bị, bạn có thể cài đặt bổ sung qua lệnh:
sudo apt install rsync -y2. Cú pháp đồng bộ cơ bản
Để đẩy dữ liệu từ thư mục web trên VPS sang một máy chủ lưu trữ thứ hai, câu lệnh được thiết lập như sau:
rsync -avz /var/www/ user@backup-server:/backups/www/Ý nghĩa chi tiết của các tham số đi kèm:
- Cờ
-a(Archive mode): Duy trì nguyên trạng cấu trúc thư mục, bao gồm quyền hạn truy cập (file permissions), liên kết tượng trưng (symlinks) và mốc thời gian chỉnh sửa (timestamps). - Cờ
-v(Verbose): Hiển thị chi tiết tiến trình và danh sách các tập tin đang được chuyển đi trong cửa sổ dòng lệnh. - Cờ
-z(Compression): Nén luồng dữ liệu tức thời trong suốt quá trình truyền tải qua mạng để giảm thiểu lưu lượng sử dụng.
3. Xây dựng kịch bản (script) sao lưu tự động
Để gom toàn bộ mã nguồn website lẫn cơ sở dữ liệu về máy chủ lưu trữ trong cùng một lượt, hãy khởi tạo tệp kịch bản tại đường dẫn /root/backup.sh:
nano /root/backup.shDán đoạn mã thực thi sau vào nội dung tệp:
#!/bin/bash
DATE=$(date +%Y%m%d)

# Đồng bộ thư mục mã nguồn website
rsync -az /var/www/ user@backup-server:/backups/www-$DATE/

# Xuất toàn bộ cơ sở dữ liệu MySQL và nén dạng gzip
mysqldump -u root -p[password] --all-databases | gzip > /tmp/db-$DATE.sql.gz

# Đẩy tệp sao lưu cơ sở dữ liệu về máy chủ dự phòng
rsync -az /tmp/db-$DATE.sql.gz user@backup-server:/backups/db/

# Thu hồi dung lượng bằng cách xóa tệp dump tạm thời trên ổ đĩa cục bộ
rm /tmp/db-$DATE.sql.gz
Cấp quyền cho phép hệ thống thực thi tập lệnh trên:
chmod +x /root/backup.sh4. Thiết lập tiến trình định kỳ qua Cron Job
Khởi động trình biên tập bảng lịch biểu hệ thống:
crontab -eChèn thêm dòng sau vào cuối tệp để lên lịch chạy tự động vào đúng 02:00 sáng mỗi ngày:
0 2 * * * /root/backup.sh >> /var/log/backup.log 2>&1Cú pháp trên đảm bảo toàn bộ thông tin tiến trình thực thi bình thường lẫn các thông báo phát sinh lỗi sẽ được ghi nhận tập trung tại tệp nhật ký /var/log/backup.log phục vụ cho công tác kiểm tra định kỳ.
Mở rộng quy trình lưu trữ:
Khi có nhu cầu đẩy dữ liệu sao lưu lên các nền tảng lưu trữ đám mây dạng đối tượng như AWS S3, Backblaze B2 hoặc cấu hình chính sách thu hồi tự động (retention policy) để thanh lọc những bản sao lưu cũ vượt quá 30 ngày, bạn có thể tham khảo chuyên đề hướng dẫn tự động backup VPS với rsync và cron job để triển khai giải pháp nâng cao.
Lỗi thường gặp khi mới sử dụng VPS và cách xử lý nhanh
Trong quá trình thao tác lệnh, bạn khó tránh khỏi các lỗi gián đoạn kết nối hoặc dịch vụ web không hoạt động. Dưới đây là bảng phân tích nguyên nhân và phương án khắc phục cho 4 sự cố phổ biến nhất:
| Hiện tượng (Symptom) | Nguyên nhân (Cause) | Cách xử lý (Fix) | Kiểm tra lại |
|---|---|---|---|
| SSH: Connection refused | Dịch vụ SSH trên máy chủ bị tắt, hoặc chỉ định sai cổng SSH khi kết nối. | Dùng bảng điều khiển Web Console (VNC) từ trang quản trị để đăng nhập, chạy sudo systemctl start ssh. |
ssh -p port user@IP |
| SSH: Connection timed out | Tường lửa UFW chặn cổng SSH, hoặc máy chủ đang tắt nguồn. | Truy cập Console từ trang quản trị nhà cung cấp, kiểm tra trạng thái máy và chạy sudo ufw allow 22/tcp. |
ping dia_chi_ip |
| Website báo lỗi 403 Forbidden | Phân quyền file/thư mục sai hoặc thiếu file chỉ mục index.html/index.php. |
Gán lại quyền sở hữu thư mục cho web server: sudo chown -R www-data:www-data /var/www/html. |
Tải lại trang web |
| Không truy cập được website qua domain | DNS chưa trỏ đúng IP hoặc cấu hình Server Block Nginx sai tên miền. | Kiểm tra bản ghi DNS bằng lệnh nslookup yourdomain.com; đối chiếu mục server_name trong cấu hình Nginx. |
nginx -t |
Câu hỏi thường gặp về cách sử dụng VPS
VPS dùng để làm gì?
VPS được sử dụng phổ biến nhất để lưu trữ website có lưu lượng truy cập từ trung bình trở lên, chạy các ứng dụng backend (Node.js, Python), quản lý cơ sở dữ liệu tách biệt hoặc lập trình viên dùng làm môi trường thử nghiệm mã nguồn. Một số cá nhân dùng VPS Windows để chạy các công cụ tự động 24/7.
Người mới bắt đầu nên chọn VPS Linux hay VPS Windows?
Nếu bạn cần chạy website, học code hoặc tối ưu ngân sách, hãy chọn VPS Linux (đặc biệt là Ubuntu Server) vì hệ điều hành này tốn ít tài nguyên và cộng đồng tài liệu rất lớn. Nếu bạn cần chạy phần mềm máy tính bàn thông thường hoặc các tiện ích chỉ chạy trên file .exe, hãy chọn VPS Windows.
Cần cấu hình VPS bao nhiêu để bắt đầu học và chạy website nhỏ?
Đối với mục đích học lệnh Linux, chạy landing page hoặc một blog WordPress nhỏ, cấu hình tối thiểu khuyến nghị là 1 Core CPU, 1GB đến 2GB RAM và ổ cứng SSD từ 20GB. Cấu hình này đủ để cài đặt stack LEMP (Linux, Nginx, MySQL, PHP) và duy trì hệ thống chạy mượt mà.
Tại sao tôi không kết nối được SSH vào VPS dù đã nhập đúng IP?
Có ba nguyên nhân phổ biến: tường lửa UFW trên VPS vô tình chặn cổng SSH (mặc định port 22), địa chỉ IP máy tính cá nhân bị tường lửa mạng chặn, hoặc máy chủ VPS đang trong trạng thái tắt nguồn tại trung tâm dữ liệu. Hãy sử dụng tính năng Web Console trên dashboard nhà cung cấp để kiểm tra.
Sau khi thuê VPS cần làm gì đầu tiên?
Việc đầu tiên là đăng nhập qua SSH, cập nhật các gói phần mềm hệ thống (apt update && apt upgrade), đổi mật khẩu mặc định, tạo một người dùng phụ có quyền sudo và thiết lập tường lửa UFW để giới hạn các cổng dịch vụ cần thiết.
Nắm vững cách sử dụng VPS không quá phức tạp nếu bạn tiếp cận theo đúng lộ trình bài bản. Ba điểm mấu chốt bạn cần ghi nhớ bao gồm: luôn cập nhật hệ thống và tạo tài khoản quản trị riêng biệt; cấu hình tường lửa UFW chính xác trước khi ngắt kết nối; cuối cùng là triển khai web server kết hợp mã hóa SSL và sao lưu dữ liệu thường xuyên. Thiết lập chuẩn ngay từ ban đầu giúp hệ thống của bạn vận hành ổn định và an toàn trong suốt thời gian hoạt động.
Cần một VPS để bắt đầu?
Lựa chọn cấu hình phù hợp với nhu cầu, toàn quyền quản trị root, sẵn sàng triển khai hệ điều hành chỉ sau vài thao tác đăng ký.
Nội dung bài viết mang tính tham khảo. Các lệnh và cấu hình trong bài được kiểm chứng trên Ubuntu 22.04/24.04 LTS với quyền root hoặc sudo. Tùy phiên bản hệ điều hành, cấu hình VPS và môi trường thực tế, kết quả có thể khác. Người đọc nên sao lưu dữ liệu, kiểm thử trên môi trường thử nghiệm và đánh giá rủi ro trước khi áp dụng cho hệ thống production.