WAF Là Gì? Cách Triển Khai WAF Trên Ubuntu Bảo Vệ Website Toàn Diện Cho Người Mới
Hiểu rõ waf là gì chính là bước đầu tiên để bảo vệ ứng dụng trước khi xảy ra sự cố rò rỉ dữ liệu ngoài ý muốn. Nhiều quản trị viên khi triển khai website trên máy chủ ảo thường lầm tưởng rằng chỉ cần đóng cổng dịch vụ là hệ thống đã an […]
 Thanh Lam Nguyễn27 phút đọc
Hiểu rõ waf là gì chính là bước đầu tiên để bảo vệ ứng dụng trước khi xảy ra sự cố rò rỉ dữ liệu ngoài ý muốn. Nhiều quản trị viên khi triển khai website trên máy chủ ảo thường lầm tưởng rằng chỉ cần đóng cổng dịch vụ là hệ thống đã an toàn tuyệt đối. Tuy nhiên, tin tặc hoàn toàn có thể luồn lách qua các cổng công khai để khai thác lỗi mã nguồn, chèn mã độc vào cơ sở dữ liệu hoặc spam bot làm cạn kiệt tài nguyên. Cùng ThueVPSGiaRe.vn tìm hiểu WAF là gì và tại sao website cần Web Application Firewall? Khám phá cách hoạt động, lợi ích, cơ chế bảo vệ website trước các cuộc tấn công web và hướng dẫn cách cài đặt ModSecurity trên VPS Ubuntu bảo vệ website hiệu quả qua bài viết dưới đây.
WAF là gì?
WAF (viết tắt của Web Application Firewall hay Tường lửa ứng dụng web) là giải pháp bảo mật chuyên dụng hoạt động tại Tầng 7 (Tầng Ứng dụng – Application Layer) trong mô hình OSI. WAF đóng vai trò giám sát, phân tích và lọc toàn bộ lưu lượng HTTP/HTTPS giữa máy khách và máy chủ gốc để ngăn chặn các cuộc tấn công khai thác lỗ hổng website.
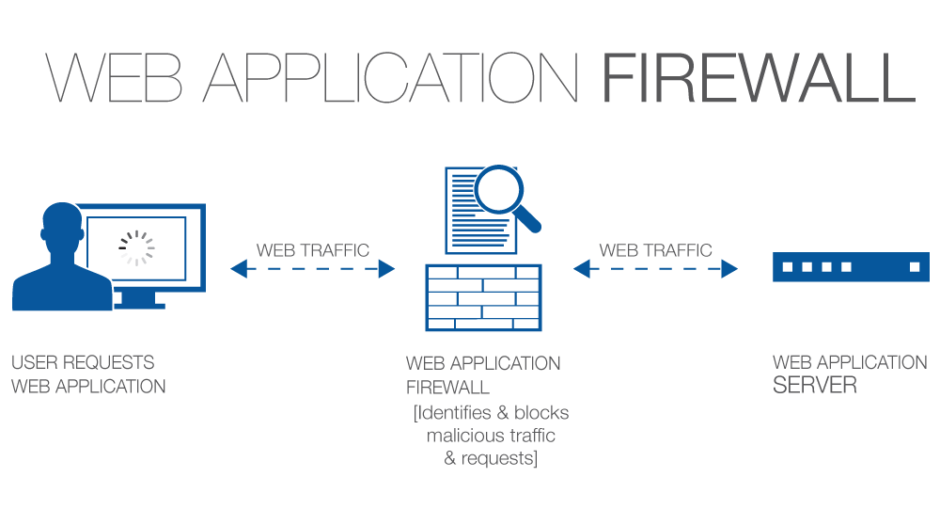
Trong kiến trúc mạng thực tế, WAF thường được đặt phía trước một hoặc nhiều ứng dụng web, đóng vai trò như một reverse proxy bảo vệ hoặc một module phần mềm tích hợp trực tiếp vào dịch vụ web.
Thay vì chỉ kiểm tra địa chỉ IP hay số hiệu cổng kết nối như các thiết bị mạng truyền thống, WAF đào sâu vào nội dung của từng gói tin (packet payload). Cơ chế này giúp phát hiện ra các cấu trúc bất thường trong tham số URL, trường nhập liệu biểu mẫu, tiêu đề HTTP hoặc mã cookie trước khi yêu cầu đó chạm tới backend máy chủ.
Do hoạt động độc lập ở tầng ứng dụng, WAF không can thiệp trực tiếp vào mã nguồn của website. Điều này tạo điều kiện thuận lợi cho đội ngũ kỹ thuật triển khai các bản vá ảo (virtual patching) ngay khi một lỗ hổng bảo mật zero-day được công bố, giảm thiểu tối đa áp lực sửa code khẩn cấp trong môi trường production.
Nguyên lý hoạt động của WAF: Cơ chế giám sát và lọc gói tin Layer 7
Tường lửa ứng dụng web hoạt động như thế nào? Khi người dùng thực hiện một thao tác trên trình duyệt, yêu cầu được đóng gói dưới dạng thông điệp HTTP/HTTPS gửi tới máy chủ. WAF chặn bắt yêu cầu này ở giữa để tiến hành giải nén, phân tích cú pháp (parsing) và đối chiếu với tập hợp các quy tắc định sẵn (ruleset).
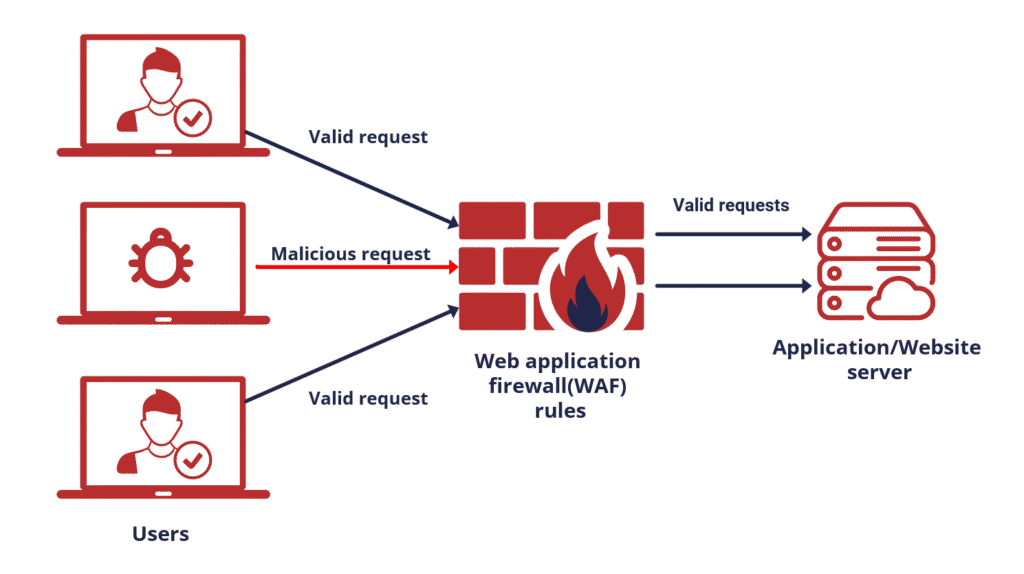
Quá trình kiểm tra diễn ra ở nhiều thành phần cụ thể:
- HTTP Request Method & URI: Kiểm tra phương thức gửi dữ liệu (GET, POST, PUT, DELETE) và đường dẫn truy cập có chứa các đoạn mã độc, ký tự đặc biệt lặp lại bất thường hay không.
- Request Headers & User-Agent: Soi chiếu chuỗi nhận diện trình duyệt, header Referer và định dạng dữ liệu nhằm sàng lọc các công cụ scan tự động như sqlmap, Nikto hoặc bot cào dữ liệu không mong muốn.
- Request Body & Form Parameters: Giải mã toàn bộ nội dung trong payload POST, tìm kiếm các dấu hiệu chèn lệnh SQL độc hại, cú pháp JavaScript nguy hiểm hoặc tệp nhị phân giả mạo.
- Cookies & Session Tokens: Phát hiện các hành vi thao túng phiên làm việc, đánh cắp cookie hoặc giả mạo yêu cầu chéo trang (CSRF).
Dựa trên chính sách bảo mật được cấu hình, WAF sẽ vận hành theo 3 mô hình bảo vệ chính:
- Mô hình Whitelist (Positive Security): Hệ thống mặc định từ chối tất cả các yêu cầu, chỉ cho phép những truy vấn thỏa mãn các tiêu chí chặt chẽ được định nghĩa trước (ví dụ: chỉ cho phép địa chỉ IP văn phòng truy cập trang quản trị admin, trường số điện thoại chỉ chấp nhận đúng 10 chữ số).
- Mô hình Blacklist (Negative Security): Hệ thống mở cửa mặc định, chỉ chặn những yêu cầu có chữ ký nhận diện trùng khớp với các mẫu tấn công đã biết trong cơ sở dữ liệu mẫu độc hại.
- Mô hình kết hợp (Hybrid Security Model): Kết hợp linh hoạt cả Whitelist cho các tài nguyên nhạy cảm và Blacklist dựa trên bộ quy tắc chuẩn quốc tế như OWASP Core Rule Set (CRS). Đây là cấu hình tối ưu nhất được các hệ thống hiện đại áp dụng để vừa ngăn chặn diện rộng vừa đảm bảo người dùng bình thường truy cập thông suốt.
So sánh WAF và Tường lửa mạng truyền thống (Network Firewall)
Rất nhiều người nhầm lẫn giữa tường lửa ứng dụng web và tường lửa hạ tầng mạng. Bản chất của hai công cụ này nằm ở hai tầng hoàn toàn khác nhau trong mô hình mạng. Khi bạn cấu hình máy chủ web chạy HTTPS, bạn bắt buộc phải mở cổng 443 ra ngoài Internet. Lúc này, mọi gói tin nhắm vào cổng 443 đều sẽ đi thẳng qua tường lửa mạng thông thường mà không hề bị cản trở.
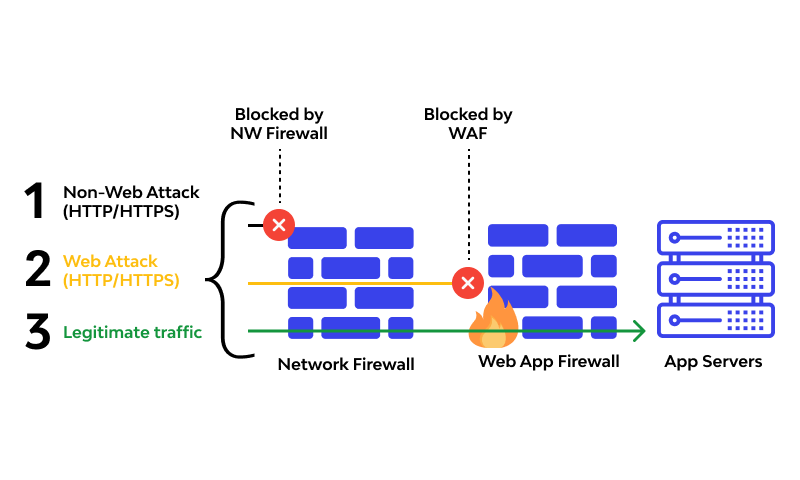
Dưới đây là bảng so sánh cơ bản giữa WAF và Network Firewall:
| Tiêu chí so sánh | Tường lửa mạng (Network Firewall) | Tường lửa ứng dụng web (WAF) |
|---|---|---|
| Tầng hoạt động (OSI) | Layer 3 (Network) và Layer 4 (Transport) | Layer 7 (Application Layer) |
| Đối tượng kiểm tra | Địa chỉ IP nguồn/đích, Port, giao thức TCP/UDP/ICMP | Cú pháp HTTP/HTTPS, Header, Cookie, Query String, POST body |
| Khả năng đọc Payload | Không thể phân tích dữ liệu ứng dụng bên trong gói tin | Giải mã và phân tích sâu toàn bộ nội dung dữ liệu gửi lên |
| Mục tiêu bảo vệ | Bảo vệ hạ tầng mạng, chặn truy cập cổng trái phép | Bảo vệ logic mã nguồn web, form dữ liệu, session người dùng |
| Ví dụ đại diện | Cisco ASA, pfSense, Fortinet, UFW, Iptables | Cloudflare WAF, AWS WAF, ModSecurity, F5 ASM |
Nếu người quản trị thực hiện thiết lập tường lửa UFW trên máy chủ, công cụ này sẽ hoàn thành tốt nhiệm vụ chặn kết nối vào các cổng nhạy cảm như cổng 22 hay 3306. Tuy nhiên, khi một chuỗi tấn công dạng UNION SELECT 1,2,username,password FROM users-- được gửi qua URL đến cổng 443 đang mở, UFW hay các bộ quy tắc trong cấu hình iptables trên Linux hoàn toàn không có khả năng nhận biết đây là mã khai thác, khiến cơ sở dữ liệu bị lộ lọt. Đó chính là lý do bắt buộc phải có WAF đứng ở tầng trên để phân tích sâu nội dung dữ liệu.
WAF bảo vệ website trước những mối đe dọa nào?
Tường lửa ứng dụng web được thiết kế để giải quyết danh sách các lỗ hổng bảo mật phổ biến nhất thế giới được tổng hợp bởi Tổ chức Bảo mật Ứng dụng Web Mở (OWASP Top 10). Những mối đe dọa nguy hiểm nhất được WAF xử lý bao gồm:
- SQL Injection (SQLi): Kẻ tấn công chèn các câu lệnh truy vấn SQL bất hợp pháp thông qua ô tìm kiếm, form đăng nhập hoặc tham số URL nhằm đọc trộm, chỉnh sửa hoặc xóa toàn bộ bảng dữ liệu. WAF sẽ phát hiện các toán tử logic, lệnh UNION hoặc hàm đặc thù của cơ sở dữ liệu để hủy bỏ truy vấn ngay lập tức.
- Cross-Site Scripting (XSS): Tin tặc chèn mã độc JavaScript vào website để chạy trên trình duyệt của người dùng khác nhằm chiếm đoạt session token, thông tin thẻ tín dụng hoặc chuyển hướng người xem sang trang lừa đảo. WAF sẽ bóc tách và vô hiệu hóa các thẻ
<script>hoặc các event handler độc hại. - File Inclusion (LFI/RFI) & Path Traversal: Lợi dụng cấu hình sai để đọc các tệp tin cấu hình nhạy cảm của hệ thống như
/etc/passwd,wp-config.phpbằng kỹ thuật lùi thư mục../. WAF sẽ chặn ngay các mẫu ký tự điều hướng thư mục bất thường này. - Tấn công từ chối dịch vụ tầng ứng dụng (Layer 7 DDoS): Khác với các đợt bão traffic làm nghẽn băng thông mạng, tấn công từ chối dịch vụ DDoS ở tầng 7 (như HTTP Flood, Slowloris) mô phỏng hành vi của người dùng thật liên tục gửi các truy vấn phức tạp khiến CPU và RAM máy chủ quá tải. WAF sử dụng cơ chế Rate Limiting, kiểm tra JavaScript Challenge hoặc CAPTCHA để loại bỏ lưu lượng ảo.
- Chặn công cụ tự động và Bad Bots: Nhận diện và ngăn chặn các trình thu thập thông tin giá sản phẩm, bot dò mật khẩu brute-force trang đăng nhập, bảo toàn tài nguyên máy chủ cho khách hàng thực tế.
Lưu ý rằng để WAF có thể soi chiếu được nội dung gói tin khi website truyền dữ liệu bảo mật, hệ thống cần được tích hợp đồng bộ với chứng chỉ mã hóa SSL. Khi đó, WAF sẽ thực hiện nhiệm vụ giải mã SSL ở đầu vào, phân tích nội dung HTTP và mã hóa lại trước khi gửi tiếp, đảm bảo không có mã độc ẩn mình bên trong các luồng dữ liệu HTTPS.
Phân loại WAF phổ biến: Nên chọn giải pháp nào cho VPS của bạn?
Hiện nay trên thị trường, công nghệ WAF được triển khai dưới 3 hình thức kiến trúc cơ bản. Việc lựa chọn phương án nào phụ thuộc trực tiếp vào quy mô website, ngân sách đầu tư và năng lực quản trị hệ thống của bạn:
Cloud-based WAF (Tường lửa đám mây):
Dịch vụ được vận hành trên hạ tầng đám mây phân tán của bên thứ ba, điển hình là việc cấu hình tối ưu Cloudflare, AWS WAF hoặc Sucuri. Toàn bộ lưu lượng truy cập được định tuyến qua mạng Anycast của nhà cung cấp thông qua thao tác trỏ bản ghi DNS.
- Ưu điểm: Triển khai trong 5 phút, không ngốn tài nguyên CPU/RAM của máy chủ gốc, quy tắc được cập nhật tự động liên tục.
- Nhược điểm: Bạn phải giao chứng chỉ SSL và dữ liệu giải mã cho bên thứ ba, đồng thời có thể phát sinh thêm một lượng độ trễ mạng nhỏ (latency) tùy theo vị trí PoP của dịch vụ đám mây.
Host-based / Software WAF (Cài đặt trên máy chủ):
Phần mềm WAF được biên dịch và chạy trực tiếp như một module bên trong web server Nginx hoặc Apache, phổ biến nhất là ModSecurity kết hợp OWASP CRS hoặc Coraza.
- Ưu điểm: Toàn quyền tùy biến từng dòng rule, không lộ dữ liệu cho bất kỳ bên thứ ba nào, không phát sinh chi phí duy trì dịch vụ hàng tháng.
- Nhược điểm: Chiếm dụng từ 10% đến 25% công suất CPU và RAM của máy chủ để phân tích biểu thức chính quy (Regex). Cần kiến thức kỹ thuật vững để tinh chỉnh tránh nghẽn server khi lượng truy cập tăng vọt.
Network/Hardware-based WAF (Thiết bị phần cứng chuyên dụng):
Các thiết bị vật lý chuyên biệt được lắp ráp trực tiếp vào rack mạng của trung tâm dữ liệu (Data Center). Giải pháp này mang lại tốc độ cực nhanh do có chip xử lý ASIC riêng nhưng chi phí lên tới hàng chục nghìn USD, chỉ phù hợp cho ngân hàng, cơ quan chính phủ hoặc tập đoàn lớn.
Hướng dẫn cách triển khai WAF thực tế cho website trên VPS qua ModSecurity
ModSecurity là gì? Vai trò của WAF trong bảo vệ máy chủ web
ModSecurity là một nền tảng tường lửa ứng dụng web mã nguồn mở (Web Application Firewall – WAF) mạnh mẽ, hoạt động như một tầng trung gian kiểm soát và thanh lọc toàn bộ lưu lượng dữ liệu HTTP/HTTPS đi vào và đi ra khỏi máy chủ trước khi chạm đến mã nguồn web.
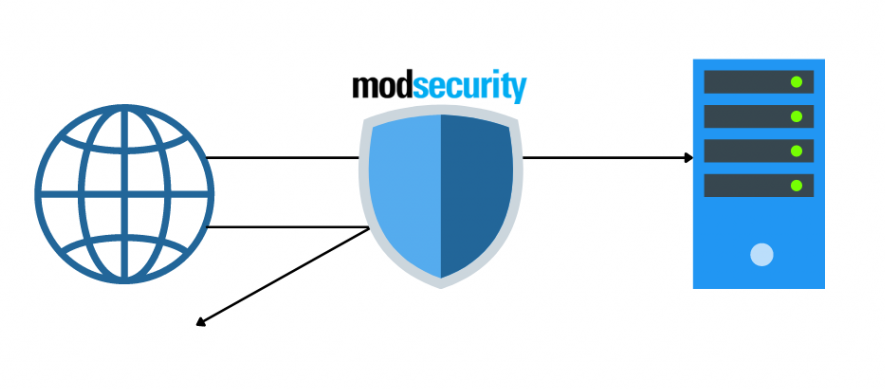
Khác với các công cụ kiểm soát gói tin ở tầng mạng, ModSecurity tập trung bảo vệ ứng dụng ở Tầng 7 (Application Layer) trong mô hình OSI. Khi người dùng gửi một yêu cầu truy cập, ModSecurity sẽ tiến hành bóc tách tiêu đề (header), tham số truy vấn (query parameter), cookie và phần thân nội dung (body) để đối chiếu với tập quy tắc an ninh nghiêm ngặt.
Nếu phát hiện bất kỳ dấu hiệu bất thường nào như cố tình chèn chuỗi mã độc hay truy vấn trái phép, hệ thống sẽ lập tức chặn đứng yêu cầu đó và ghi nhận vào nhật ký kiểm toán.
- Bảo vệ toàn diện trước mã độc: Ngăn chặn hiệu quả các mối đe dọa phổ biến thuộc danh sách OWASP Top 10 như SQL Injection (SQLi), Cross-Site Scripting (XSS), Local File Inclusion (LFI) và Remote Code Execution (RCE).
- Bù đắp lỗ hổng zero-day: Cho phép quản trị viên kích hoạt các bản vá ảo (virtual patching) ngay trên tầng web server trước khi các nhà phát triển kịp tung ra bản vá mã nguồn chính thức.
- Tương thích đa nền tảng: Dễ dàng tích hợp như một module mở rộng cho máy chủ web Apache, Nginx cũng như Microsoft IIS.
Các tính năng cốt lõi làm nên sức mạnh của ModSecurity
ModSecurity không đơn thuần là một bộ lọc từ khóa tĩnh mà sở hữu cơ chế phân tích luồng dữ liệu thời gian thực vô cùng tinh vi. Dưới đây là 5 tính năng quan trọng nhất giúp công cụ này trở thành tiêu chuẩn an ninh hàng đầu cho các website doanh nghiệp:
- Phát hiện và lọc luồng tấn công theo thời gian thực: Tự động bóc tách từng phần của gói tin HTTP và so sánh với cơ sở dữ liệu mẫu độc hại để kịp thời triệt tiêu rủi ro.
- Tùy biến bộ quy tắc (Custom Rules) linh hoạt: Quản trị viên hoàn toàn chủ động viết thêm các luật an ninh đặc thù nhằm bảo vệ các đường dẫn API nội bộ hoặc chặn các mẫu dữ liệu không mong muốn.
- Ghi nhật ký kiểm toán chuyên sâu (Audit Logging): Lưu vết toàn diện mọi thông tin của request bị chặn (IP nguồn, payload gửi lên, mã lỗi trả về), hỗ trợ đắc lực cho công tác điều tra sự cố.
- Cơ chế phản ứng dựa trên sự kiện (Event-driven): Thiết lập linh hoạt hành động khi phát hiện vi phạm, bao gồm từ chối truy cập (Drop/Deny), chuyển hướng (Redirect), cảnh báo thầm lặng (Detection Only) hay điều chỉnh giới hạn tần suất gửi tin.
- Phối hợp cùng tường lửa hệ thống: Giúp bổ trợ hoàn hảo cho hệ thống tường lửa máy chủ, tạo ra lớp rào chắn an ninh đa tầng từ mạng vật lý tới tầng phần mềm.
Chuẩn bị môi trường hệ thống trước khi cấu hình WAF trên VPS
Trước khi bước vào quá trình cài đặt, bạn cần đảm bảo máy chủ chạy Ubuntu đã sẵn sàng các đặc quyền quản trị và kết nối mạng thông suốt. Thao tác chuẩn bị kỹ càng sẽ giúp quá trình biên dịch module và cập nhật phần mềm không phát sinh lỗi xung đột thư viện.
- Đặc quyền truy cập: Bạn cần có quyền tài khoản root hoặc người dùng nằm trong nhóm sudo để chạy các lệnh quản trị dịch vụ hệ thống.
- Kết nối từ xa: Đảm bảo đã đăng nhập vào VPS Linux qua giao thức SSH an toàn với phần mềm terminal của bạn.
- Mở cổng mạng: Đảm bảo đã thiết lập tường lửa UFW cho phép lưu lượng truy cập qua hai cổng mặc định 80 (HTTP) và 443 (HTTPS).
- Đồng bộ phần mềm: Chạy lệnh cập nhật chỉ mục kho lưu trữ để tải về phiên bản gói mới nhất, giảm thiểu nguy cơ tấn công từ chối dịch vụ DDoS lợi dụng các lỗi bảo mật cũ.
Hướng dẫn 8 bước cài đặt ModSecurity cho Apache trên Ubuntu chuẩn kỹ thuật
ModSecurity là một Web Application Firewall (WAF) có khả năng phân tích HTTP request/response và áp dụng các bộ luật để phát hiện hoặc ngăn chặn những hành vi đáng ngờ. Với Apache trên Ubuntu, bạn có thể triển khai ModSecurity thông qua package libapache2-mod-security2 và kết hợp OWASP ModSecurity Core Rule Set (CRS) để bổ sung hệ thống luật bảo vệ cho website. Ubuntu hiện cung cấp cả hai package này trong kho phần mềm.
Quy trình dưới đây tập trung vào cách cài đặt bằng APT, kích hoạt module trên Apache, thiết lập chế độ hoạt động, nạp OWASP CRS và thực hiện kiểm tra sau khi cấu hình.
Bước 1: Cập nhật hệ thống và cài đặt Apache
Nếu VPS chưa được cài đặt web server, trước tiên hãy cập nhật danh sách package và các bản cập nhật hiện có trên hệ thống. Sau đó cài đặt Apache từ repository của Ubuntu:
sudo apt update
sudo apt upgrade -y
sudo apt install apache2 -y
Sau khi cài đặt hoàn tất, kiểm tra trạng thái dịch vụ Apache bằng lệnh:
sudo systemctl status apache2Bạn cũng có thể xác nhận phiên bản Apache đang sử dụng bằng:
apache2 -vBước 2: Cài đặt ModSecurity và OWASP CRS
Thay vì chỉ cài module ModSecurity, nên triển khai thêm OWASP ModSecurity Core Rule Set (CRS). ModSecurity cung cấp engine xử lý WAF, trong khi CRS bổ sung tập hợp các rule phục vụ việc phát hiện nhiều dạng request bất thường và hành vi tấn công phổ biến.
Cài đặt hai package cần thiết bằng APT:
sudo apt install libapache2-mod-security2 modsecurity-crs -yKiểm tra phiên bản package sau khi cài đặt:
dpkg-query -W apache2 libapache2-mod-security2 modsecurity-crsPhiên bản cụ thể sẽ phụ thuộc vào release Ubuntu và repository đang được sử dụng. Vì vậy, không nên cố định một phiên bản ModSecurity duy nhất trong bài hướng dẫn nếu bài viết áp dụng cho nhiều phiên bản Ubuntu.
Bước 3: Kích hoạt module ModSecurity trên Apache
Package Ubuntu cung cấp module security2 để Apache có thể tải ModSecurity. Nếu module chưa được kích hoạt tự động, bạn có thể bật thủ công bằng a2enmod:
sudo a2enmod security2Sau đó kiểm tra danh sách module Apache đang hoạt động:
sudo apachectl -M | grep securityNếu kết quả hiển thị:
security2_module (shared)thì Apache đã tải module ModSecurity thành công.
Bước 4: Tạo cấu hình ModSecurity chính
Sau khi cài đặt package, Ubuntu cung cấp file cấu hình mẫu modsecurity.conf-recommended. Hãy sao chép file này thành cấu hình chính trước khi thực hiện các thay đổi:
sudo cp /etc/modsecurity/modsecurity.conf-recommended /etc/modsecurity/modsecurity.confMở file cấu hình:
sudo nano /etc/modsecurity/modsecurity.confTìm dòng:
SecRuleEngine DetectionOnlyỞ chế độ DetectionOnly, ModSecurity vẫn xử lý và ghi nhận các rule nhưng không chủ động chặn request. Khi đã kiểm tra rule và xác định cấu hình hoạt động ổn định, có thể chuyển sang chế độ chặn bằng:
SecRuleEngine OnLưu ý: Với website đang hoạt động thực tế, không nên bật chế độ chặn ngay mà chưa kiểm tra false positive. Có thể vận hành ở DetectionOnly trong giai đoạn đầu, theo dõi log và điều chỉnh ngoại lệ trước khi chuyển sang On.
Bước 5: Kiểm tra và nạp OWASP ModSecurity CRS
OWASP CRS là thành phần quan trọng nếu muốn sử dụng ModSecurity như một WAF thực tế. Khi cài package modsecurity-crs, hệ thống cung cấp file loader tại:
/usr/share/modsecurity-crs/owasp-crs.loadTrên Ubuntu, cấu hình của module ModSecurity có thể sử dụng file loader này để nạp bộ luật CRS. Kiểm tra cấu hình Apache hiện tại:
grep -R "owasp-crs.load" /etc/apache2/mods-available/security2.conf /etc/apache2/mods-enabled/ 2>/dev/nullNếu cấu hình module chưa có dòng nạp CRS, mở file:
sudo nano /etc/apache2/mods-available/security2.confTrong khối <IfModule security2_module>, đảm bảo có cấu hình tương tự:
IncludeOptional /usr/share/modsecurity-crs/owasp-crs.loadFile owasp-crs.load sẽ tiếp tục nạp file cấu hình CRS và các rule được package cung cấp. Cách tổ chức này giữ các file rule ở vị trí do package quản lý thay vì sao chép thủ công toàn bộ rule vào thư mục Apache. Package Ubuntu hiện đặt CRS rules dưới /usr/share/modsecurity-crs/rules/.
Bước 6: Thiết lập phạm vi áp dụng cho website
Nếu máy chủ chỉ chạy một website, cấu hình ModSecurity ở cấp Apache có thể đáp ứng nhu cầu cơ bản. Với máy chủ chạy nhiều website, bạn có thể kiểm soát phạm vi áp dụng thông qua Virtual Host tương ứng.
Mở file Virtual Host của website:
sudo nano /etc/apache2/sites-available/your-site.confTrong trường hợp muốn bật ModSecurity cho Virtual Host cụ thể, có thể sử dụng:
<VirtualHost *:80>
    ServerName example.com

    SecRuleEngine On

    # Các cấu hình website khác
</VirtualHost>
Thay example.com bằng domain thực tế của website. Nếu SecRuleEngine On đã được thiết lập ở phạm vi global, không cần lặp lại chỉ thị này trong từng Virtual Host nếu không có nhu cầu kiểm soát riêng.
Bước 7: Kiểm tra cấu hình và áp dụng thay đổi
Trước khi reload hoặc restart Apache, hãy kiểm tra toàn bộ cú pháp cấu hình để phát hiện lỗi:
sudo apache2ctl configtestKết quả hợp lệ sẽ hiển thị:
Syntax OKNếu không xuất hiện lỗi, áp dụng cấu hình mới bằng cách reload Apache:
sudo systemctl reload apache2Trong trường hợp cần khởi động lại toàn bộ dịch vụ, có thể sử dụng:
sudo systemctl restart apache2Sau đó kiểm tra lại module:
sudo apachectl -M | grep securityBước 8: Kiểm tra ModSecurity và OWASP CRS hoạt động
Ở bước cuối, cần kiểm tra không chỉ ModSecurity đã được Apache tải mà cả bộ rule CRS đã được nạp. Trước tiên, theo dõi audit log của ModSecurity:
sudo tail -f /var/log/apache2/modsec_audit.logTiếp theo, thực hiện một request thử nghiệm có nội dung bất thường để kiểm tra phản ứng của bộ rule. Ví dụ:
curl -I "http://localhost/?exec=/bin/bash"Nếu ModSecurity đang ở chế độ On và request phù hợp với một rule CRS có hành động chặn, Apache có thể trả về phản hồi 403 Forbidden. Đồng thời, sự kiện tương ứng có thể được ghi nhận trong audit log.
Nếu request không bị chặn, không nên kết luận ngay rằng ModSecurity không hoạt động. Hãy kiểm tra lần lượt trạng thái security2_module, giá trị SecRuleEngine, việc nạp file owasp-crs.load và nội dung audit log để xác định nguyên nhân.
Lưu ý quan trọng: Kết quả 403 chỉ chứng minh request thử nghiệm đã bị một rule phù hợp từ cấu hình hiện tại chặn lại; nó không đồng nghĩa ModSecurity đã kiểm thử đầy đủ khả năng bảo vệ của WAF. Với website thực tế, cần theo dõi log, kiểm tra false positive và điều chỉnh CRS/exclusion rules phù hợp trước khi vận hành ở chế độ chặn.
Nếu tệp log ghi nhận chi tiết hành vi kèm mã phản hồi 403 Forbidden gửi về phía máy khách, chứng tỏ ModSecurity đã hoạt động hoàn toàn chính xác. Mô hình bảo vệ này là mảnh ghép không thể thiếu khi bạn vận hành mô hình LAMP stack hoàn chỉnh nhằm đáp ứng đầy đủ các tiêu chuẩn bảo mật máy chủ đám mây trước khi bàn giao cho môi trường vận hành thương mại.
Bảng tổng hợp các chỉ thị quan trọng trong cấu hình ModSecurity
Để giúp bạn dễ dàng tra cứu và tinh chỉnh các tham số bên trong tệp modsecurity.conf mà không làm suy giảm hiệu năng máy chủ, bảng sau đây liệt kê các chỉ thị kỹ thuật cốt lõi cần lưu ý:
| Chỉ thị (Directive) | Giá trị khuyên dùng | Ý nghĩa kỹ thuật |
|---|---|---|
| SecRuleEngine | On (hoặc DetectionOnly) | Bật tính năng xử lý quy tắc và chủ động can thiệp chặn kết nối vi phạm. |
| SecRequestBodyAccess | On | Cho phép ModSecurity phân tích phần thân của các yêu cầu HTTP POST/PUT. |
| SecResponseBodyAccess | Off (để tiết kiệm RAM) | Kiểm soát việc đệm phản hồi gửi về cho người dùng; tắt đi giúp giảm hao phí bộ nhớ. |
| SecAuditEngine | RelevantOnly | Chỉ ghi lại nhật ký cho các request nghi vấn hoặc gặp lỗi 4xx/5xx thay vì ghi toàn bộ. |
| SecAuditLog | /var/log/apache2/modsec_audit.log | Đường dẫn lưu trữ tệp nhật ký kiểm toán của ModSecurity trên hệ thống. |
Hiểu rõ ModSecurity là gì? Cài đặt ModSecurity Apache trên Ubuntu qua 8 bước tiêu chuẩn là nền tảng thiết yếu để biến máy chủ web thông thường thành một pháo đài số vững chãi trước các nguy cơ xâm nhập.
Bằng cách kết hợp giữa việc bật module, cấu hình tệp quy tắc chuẩn hóa và giám sát sát sao qua nhật ký kiểm toán, bạn hoàn toàn chủ động ngăn chặn các cuộc tấn công ứng dụng tinh vi. Để đạt được hiệu năng cao nhất mà vẫn an tâm về độ bền bỉ khi kích hoạt các bộ lọc bảo mật chuyên sâu, hãy bắt đầu ngay hôm nay trên nền tảng máy chủ tối ưu của Fast Byte.
Mô hình phòng thủ toàn diện: Kết hợp WAF, Firewall mạng và Quản trị VPS
Trong an toàn thông tin, không có công cụ đơn lẻ nào có thể bảo vệ hệ thống tuyệt đối. Chiến lược bảo mật chuẩn mực nhất luôn là nguyên lý Phòng thủ theo chiều sâu (Defense-in-Depth) với sự phối hợp chặt chẽ giữa nhiều tầng phòng vệ khác nhau trên máy chủ:
- Tầng 1 – Tường lửa mạng (Host Firewall): Cấu hình UFW hoặc Iptables đóng toàn bộ các cổng không sử dụng, chỉ mở cổng HTTP (80), HTTPS (443) và đổi cổng SSH mặc định từ 22 sang một cổng ngẫu nhiên.
- Tầng 2 – Giám sát xác thực: Cài đặt công cụ chặn quét mật khẩu Fail2ban để tự động khóa các địa chỉ IP cố tình thử sai mật khẩu SSH hoặc quét brute-force trang đăng nhập nhiều lần.
- Tầng 3 – Tường lửa ứng dụng web (WAF): Đứng ở tuyến đầu lọc toàn bộ các cú pháp nguy hiểm trong luồng dữ liệu web, vô hiệu hóa các nỗ lực chèn mã độc vào cơ sở dữ liệu.
- Tầng 4 – Kiểm soát cấu hình: Thực hiện định kỳ theo checklist kiểm tra bảo mật máy chủ như tắt các hàm PHP nguy hiểm, cập nhật kernel hệ điều hành và thiết lập sao lưu dữ liệu tự động ra ngoài máy chủ.
Bằng cách kết hợp linh hoạt các lớp khiên bảo vệ này, website của bạn sẽ đứng vững trước phần lớn các cuộc tấn công tự động lẫn có chủ đích trên Internet mà không làm suy giảm hiệu năng phục vụ người dùng thực tế.
Câu hỏi thường gặp về WAF (FAQ)
1. Website đã cài chứng chỉ HTTPS/SSL rồi thì có cần bật WAF nữa không?
Rất cần thiết. SSL chỉ có tác dụng mã hóa đường truyền nhằm chống nghe lén dữ liệu trên đường đi. Nếu kẻ tấn công gửi một payload chứa mã độc SQLi qua đường truyền HTTPS đã mã hóa, máy chủ vẫn nhận và thực thi mã độc bình thường nếu không có WAF giải mã và soi chiếu nội dung.
2. Cài đặt WAF trực tiếp trên VPS có làm chậm website hoặc ngốn RAM không?
Có tiêu tốn tài nguyên nhất định. Các module như ModSecurity cần CPU để đối chiếu biểu thức chính quy (Regex). Với cấu hình VPS tối thiểu từ 2GB RAM và chip xử lý đời mới, hệ thống hoàn toàn xử lý mượt mà cho các website vừa và nhỏ mà không tạo độ trễ đáng kể.
3. Website cá nhân hoặc blog nhỏ có nhất thiết phải dùng WAF không?
Nên dùng. Hacker hiện nay chủ yếu dùng botnet tự động quét toàn bộ dải IP trên Internet chứ không phân biệt web lớn hay nhỏ. Việc sử dụng tối thiểu một giải pháp Cloud WAF miễn phí sẽ giúp website cá nhân tránh bị chèn backlink bẩn hoặc nhiễm mã độc chuyển hướng.
4. Làm sao xử lý khi WAF chặn nhầm các webhook thanh toán hoặc tác vụ admin?
Bạn cần tra cứu file nhật ký audit log của WAF để xác định chính xác Rule ID nào đã kích hoạt hành động chặn. Sau đó, cấu hình quy tắc ngoại lệ (Rule Exclusion) bỏ qua kiểm tra cho riêng URL endpoint webhook hoặc IP cố định của cổng thanh toán đó.
5. WAF có thể thay thế hoàn toàn việc lập trình viên sửa lỗi bảo mật mã nguồn không?
Hoàn toàn không. WAF chỉ đóng vai trò là lớp khiên che chắn bên ngoài và cung cấp bản vá ảo tạm thời. Lập trình viên vẫn bắt buộc phải viết mã nguồn chuẩn mực (Secure Coding), lọc dữ liệu đầu vào (Input Sanitization) và vá lỗi triệt để ở tầng ứng dụng.
Lời kết và khuyến nghị triển khai an toàn
Nắm vững waf là gì giúp bạn có góc nhìn thực tế và chủ động hơn trong việc bảo vệ dữ liệu website. Tường lửa ứng dụng web không phải là một giải pháp xa xỉ mà là một phần thiết yếu trong môi trường vận hành trực tuyến hiện nay. Tùy thuộc vào năng lực quản trị, bạn có thể bắt đầu ngay bằng việc tích hợp Cloud WAF đơn giản hoặc chủ động dựng hệ thống ModSecurity trên máy chủ riêng để kiểm soát toàn bộ luồng dữ liệu vào ra.
Cần một môi trường VPS hiệu năng cao để vận hành website an toàn?
Fast Byte cung cấp máy chủ ảo toàn quyền root, trang bị CPU Intel Gold, ổ cứng SSD NVMe tốc độ đọc ghi cao và băng thông không giới hạn, lý tưởng để triển khai các giải pháp bảo mật chuyên sâu.
Tuyên bố miễn trừ trách nhiệm kỹ thuật: Nội dung bài viết mang tính chất hướng dẫn tham khảo dựa trên các tiêu chuẩn bảo mật chung. Cú pháp câu lệnh và tệp cấu hình thực tế có thể có sự khác biệt tùy thuộc vào hệ điều hành, phiên bản Nginx/Apache và cấu trúc dịch vụ trên máy chủ của bạn. Quản trị viên nên thử nghiệm trong môi trường staging, sao lưu toàn bộ dữ liệu máy chủ trước khi áp dụng chính thức vào môi trường production.