Cách Kiểm Tra, Khắc Phục IP Bị Blacklist: Gỡ Chặn Chi Tiết, Hiệu Qủa Từ A-Z
Tình trạng email gửi đi liên tục bị rơi vào hòm thư rác (Spam), bị trả về (Bounce) hoặc máy chủ người nhận từ chối kết nối thẳng thừng là một trong những trở ngại kỹ thuật gây gián đoạn công việc nặng nề nhất đối với doanh nghiệp. Nguyên nhân cốt lõi của hiện […]
 Thanh Lam Nguyễn20 phút đọc
Tình trạng email gửi đi liên tục bị rơi vào hòm thư rác (Spam), bị trả về (Bounce) hoặc máy chủ người nhận từ chối kết nối thẳng thừng là một trong những trở ngại kỹ thuật gây gián đoạn công việc nặng nề nhất đối với doanh nghiệp. Nguyên nhân cốt lõi của hiện tượng này phần lớn xuất phát từ việc địa chỉ IP máy chủ của bạn đã bị ghi nhận vào danh sách đen (Blacklist) của các liên minh chống thư rác quốc tế (DNSBL). Tuy nhiên, phát hiện IP bị khóa mới chỉ là bước khởi đầu. Mấu chốt then chốt nằm ở việc chẩn đoán chuẩn xác nguyên nhân gốc rễ, xử lý dứt điểm nguồn phát sinh trước khi thực hiện quy trình gỡ bỏ (Delist) nhằm ngăn ngừa tình trạng tái khóa lặp đi lặp lại.
Trong bài viết này, ThueVPSGiaRe.vn sẽ hướng dẫn bạn chi tiết từ cách xác định đúng loại IP cần check, phương pháp tra cứu trên các hệ thống RBL uy tín, chẩn đoán nguyên nhân gốc rễ cho đến quy trình 3 bước xử lý IP Blacklist.
1. IP Blacklist Là Gì? Cơ Chế Hoạt Động Của Các Tổ Chức Chống Spam
IP Blacklist (danh sách đen IP) là cơ sở dữ liệu lưu trữ danh sách các địa chỉ IP bị các tổ chức an ninh mạng và liên minh chống thư rác đánh dấu là không đáng tin cậy. Các lý do dẫn đến việc bị ghi nhận thường bao gồm việc phát tán email hàng loạt trái phép (Spam), phát tán mã độc (Malware), liên quan đến mạng máy tính ma (Botnet), lừa đảo giả mạo (Phishing) hoặc có những biểu hiện lưu lượng mạng bất thường.
Trong hạ tầng thư điện tử, địa chỉ bị theo dõi sát sao nhất chính là IP của trạm gửi mail (Mail Server Outbound). Khi IP gửi mail bị đưa vào Blacklist, bạn sẽ lập tức đối mặt với các hệ lụy thực tế:
- Thư gửi đi bị chặn hoàn toàn, không thể rời khỏi hàng đợi của máy chủ.
- Email bị dội ngược lại (Bounced) kèm theo các thông điệp cảnh báo lỗi.
- Thư bị hệ thống lọc của đối tác phân loại trực tiếp vào hòm thư rác hoặc thư mục quảng cáo thay vì vào hộp thư chính (Inbox).
- Máy chủ bên nhận từ chối tiếp nhận kết nối và trả về các mã phản hồi giao thức SMTP nghiêm trọng như
550hoặc554.
Hậu quả trực tiếp của việc bị gắn cờ là chỉ số gửi thư thành công (Email Deliverability) sụt giảm thảm hại, đồng thời điểm danh tiếng (Reputation) của toàn bộ hệ thống tên miền và máy chủ doanh nghiệp bị hạ thấp.
Các tổ chức giám sát phát hiện hành vi spam bằng cách nào?
Các hệ thống giám sát thời gian thực như Spamhaus, Barracuda hay SpamRATS không cần con người can thiệp thủ công để phát hiện vi phạm. Thay vào đó, họ vận hành các mạng lưới thu thập thông tin tự động quy mô lớn:
- Spam Trap (Địa chỉ email bẫy): Những hòm thư mồi này hoàn toàn không được dùng cho mục đích liên lạc người dùng thật. Bất cứ máy chủ nào gửi thư vào các địa chỉ này đều ngay lập tức bị quy kết là thu thập dữ liệu bất hợp pháp và bị đưa vào danh sách đen.
- Phản hồi từ người dùng cuối (Spam Complaint): Thống kê tần suất người nhận bấm vào nút “Báo cáo thư rác” trên các dịch vụ như Gmail, Outlook hay Yahoo Mail.
- Hệ thống mồi nhử (Honeypot): Triển khai các trạm máy chủ giả lập nhằm phát hiện những máy chủ SMTP cấu hình hở, bị khai thác chuyển tiếp thư không kiểm soát.
- Giám sát lưu lượng bất thường: Theo dõi các đột biến về số lượng kết nối gửi thư xuất phát từ một dải mạng hoặc địa chỉ IP cụ thể trong thời gian ngắn.
2. Xác Định Đúng Loại IP Cần Kiểm Tra (Tránh Nhầm Lẫn Phổ Biến)
Một sai lầm rất phổ biến của người quản trị là kiểm tra nhầm đối tượng IP, thấy kết quả báo “sạch” nhưng trong thực tế thư gửi đi vẫn liên tục bị chặn. Bạn cần phân biệt rõ ràng 4 khái niệm sau:
- IP Server (IP máy chủ lưu trữ): Địa chỉ IP của gói Hosting, máy chủ ảo (VPS) hoặc máy chủ vật lý đang chạy website hay ứng dụng. Địa chỉ này chưa chắc đã trùng khớp với IP chịu trách nhiệm chuyển phát email.
- IP Mail Server: Địa chỉ IP ngoại biên thực tế (Outbound IP) mà trạm gửi thư sử dụng để kết nối tới thế giới bên ngoài. Đây chính là mục tiêu quan trọng hàng đầu bạn bắt buộc phải kiểm tra khi gặp sự cố gửi mail.
- IP máy cá nhân: Địa chỉ mạng mà bạn dùng để lướt web hàng ngày qua đường truyền cáp quang văn phòng hay gia đình. Địa chỉ này không đại diện cho máy chủ gửi thư của doanh nghiệp.
- Domain Blacklist: Danh sách đen theo dõi độ uy tín của chính tên miền, độc lập với địa chỉ IP máy chủ.
Sau khi đã xác định chuẩn xác IP Mail Server, bạn cần kết hợp rà soát 4 bản ghi định danh cốt lõi trên hệ thống DNS:
- SPF (Sender Policy Framework): Bản ghi văn bản công bố danh sách những địa chỉ IP nào được phép đại diện tên miền gửi email.
- DKIM (DomainKeys Identified Mail): Chữ ký số mã hóa gắn kèm mỗi bức thư giúp bên nhận chứng thực nội dung không bị chỉnh sửa giả mạo trên đường truyền.
- DMARC: Khung chính sách hướng dẫn máy chủ nhận xử lý thư (chấp nhận, cách ly hay từ chối) khi cơ chế kiểm tra SPF hoặc DKIM thất bại.
- PTR Record (Reverse DNS): Bản ghi phân giải ngược từ địa chỉ IP về lại tên miền máy chủ. Nếu thiếu bản ghi này, các nhà cung cấp lớn như Google gần như chắc chắn sẽ từ chối thư.
3. Những Dấu Hiệu Cho Thấy Bạn Cần Tra Cứu IP Blacklist Ngay Lập Tức
Hãy nhanh chóng thực hiện kiểm tra danh sách đen khi hạ tầng của bạn xuất hiện các dấu hiệu cảnh báo sau:
- Thư gửi từ hệ thống thường xuyên nằm tại thư mục Spam/Bulk thay vì Inbox của người nhận.
- Hộp thư liên tục nhận thông điệp trả về (Bounce back message) chứa các cụm từ như “RBL”, “DNSBL”, “Blocked”, “Listed in blacklist”.
- Khả năng gửi thư sang các dịch vụ lớn (Gmail, Outlook, Yahoo) chập chờn không rõ nguyên nhân.
- Tỷ lệ người dùng mở thư (Open rate) hoặc tỷ lệ giao thư thành công (Delivery rate) giảm đột biến so với mức trung bình trước đó.
- Các email nghiệp vụ tự động quan trọng như mã xác thực OTP, thông báo đơn hàng hay khôi phục mật khẩu từ website không thể đến tay khách hàng.
- Máy chủ mới khởi tạo nhưng vừa phát thư đã bị các tổ chức an ninh chặn ngay từ đầu.
- Hệ thống máy chủ xuất hiện các tiến trình lạ, tải tăng cao hoặc dấu hiệu bị xâm nhập chèn script gửi thư ngầm.
4. Hướng Dẫn Các Phương Pháp Check IP Blacklist Chuẩn Xác
Dưới đây là 3 phương pháp tra cứu thực tế giúp bạn nhanh chóng nắm bắt tình trạng của địa chỉ máy chủ:
Cách 1: Tra cứu IP Blacklist bằng MXToolbox
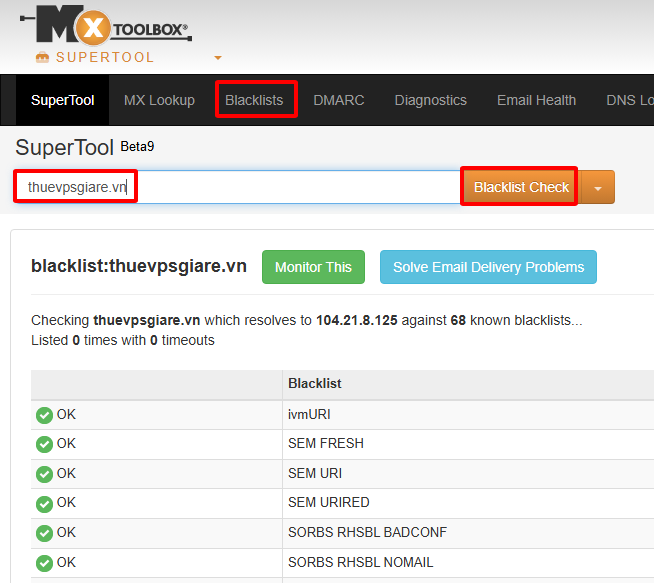
MXToolbox là công cụ được giới kỹ thuật sử dụng phổ biến nhất để kiểm tra đồng thời trên hàng chục mạng lưới RBL:
- Truy cập vào tính năng Blacklists trên trang chủ MXToolbox.
- Nhập địa chỉ IP máy chủ gửi thư (hoặc tên miền của bạn) vào khung tìm kiếm.
- Nhấn nút thực thi kiểm tra (Blacklist Check).
- Đọc danh sách hiển thị để nhận diện tên các tổ chức DNSBL đang liệt kê địa chỉ của bạn.
Khuyến cáo: Nếu chưa rõ IP gửi thư, hãy kiểm tra bản ghi MX của tên miền trước để lấy đúng địa chỉ trạm thư thay vì chỉ nhập địa chỉ IP của trang web.
Cách 2: Tra cứu IP Blacklist bằng WhatIsMyIPAddress
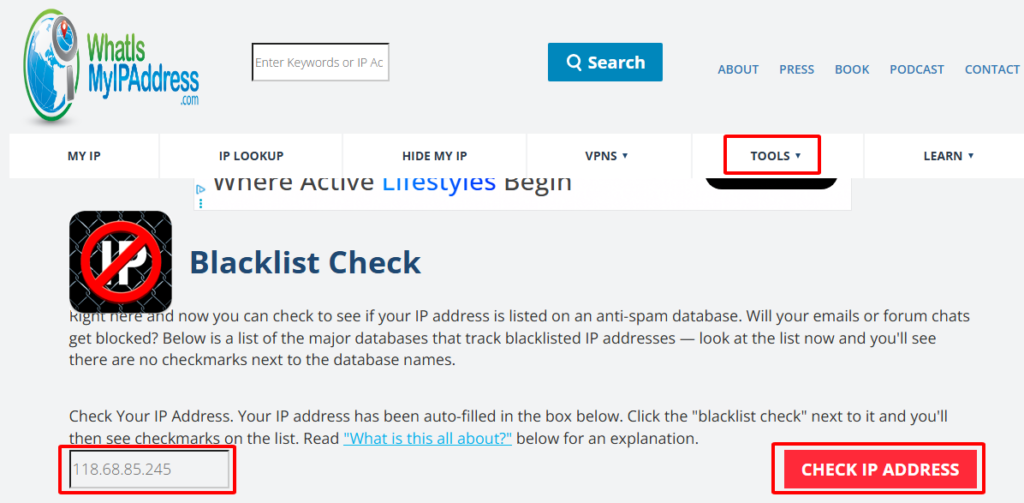
Công cụ WhatIsMyIPAddress cho phép quét kiểm tra đối chiếu trên cơ sở dữ liệu của gần 70 tổ chức an ninh mạng:
- Truy cập công cụ kiểm tra danh sách đen của WhatIsMyIPAddress.
- Chọn mục “Tool“, chọn “Blacklist Check“
- Hệ thống sẽ tự động điền IP mạng cá nhân bạn đang kết nối; bạn hãy xóa đi và thay thế bằng địa chỉ IP Outbound Mail Server cần kiểm tra.
- Nhấn kiểm tra để nhận bảng danh sách báo cáo chi tiết.
Cách 3: Kiểm tra trực tiếp tại cổng chính thức của tổ chức Blacklist
Đây là thao tác có ý nghĩa quyết định nhất mà nhiều người thường bỏ qua. Khi MXToolbox báo IP của bạn bị khóa tại một tổ chức cụ thể (ví dụ Spamhaus hoặc Barracuda), bạn hãy vào thẳng trang chủ của tổ chức đó:
- Xem lý do cụ thể bị ghi nhận (phát tán thư rác, dính mã độc, lỗi máy chủ hở open relay…).
- Đối chiếu mốc thời gian vi phạm với nhật ký log trên hệ thống máy chủ của bạn.
- Đọc kỹ hướng dẫn và điều kiện gỡ bỏ riêng của tổ chức đó để chuẩn bị bằng chứng khắc phục.
5. Cách Đọc Hiểu Kết Quả Tra Cứu IP Blacklist Và Phân Nhóm Ưu Tiên Xử Lý
Khi nhận bảng kết quả trả về từ các công cụ trực tuyến, bạn cần hiểu đúng ý nghĩa từng trạng thái:
- Not Listed: Địa chỉ IP hoàn toàn trong sạch, không nằm trong cơ sở dữ liệu của tổ chức đó tại thời điểm kiểm tra.
- Listed: IP đang bị gắn cờ cảnh báo vi phạm.
- Timeout / Error: Công cụ không thể kết nối tới cơ sở dữ liệu của tổ chức DNSBL đó trong thời gian chờ. Đây thường là lỗi đường truyền mạng tạm thời, không đồng nghĩa với việc IP bị khóa.
- Multiple Listings: Xuất hiện đồng thời trên nhiều tổ chức khác nhau. Tình trạng này rất nghiêm trọng, phản ánh hệ thống máy chủ của bạn đang bị khai thác phát tán thư rác quy mô lớn.
- Single Listing: Chỉ xuất hiện tại duy nhất một danh sách nhỏ. Bạn cần xem xét tổ chức đó có mức độ ảnh hưởng thực tế đến luồng thư của bạn hay không.
Nguyên tắc ưu tiên xử lý thông minh
Không phải mọi tổ chức DNSBL đều có sức nặng ngang nhau. Hãy tập trung giải quyết trước các danh sách có mức độ ảnh hưởng lớn:
- Ưu tiên xử lý các tổ chức uy tín hàng đầu (như Spamhaus, Barracuda) vì các hệ sinh thái lớn (Google Workspace, Microsoft 365, các tập đoàn lớn) đều dùng dữ liệu của họ để lọc thư.
- Ưu tiên giải quyết khi thông điệp trả về (Bounce message) chỉ đích danh tổ chức đó khiến thư bị từ chối.
- Tập trung xử lý khi nguyên nhân vi phạm là mã độc, botnet hoặc máy chủ bị chiếm quyền điều khiển.
6. Vì Sao Địa Chỉ IP Của Bạn Bị Đưa Vào Blacklist?
Nguyên nhân dẫn đến việc IP bị gắn nhãn xấu thường được chia làm 2 nhóm chính:
Nhóm 1: Sai phạm từ hoạt động gửi email
- Bắn email tốc độ cao: Gửi số lượng thư quá lớn trong một khoảng thời gian cực ngắn khiến bộ lọc nhận diện là hành vi của máy tự động.
- Tỷ lệ báo cáo spam cao: Nhiều người nhận bấm nút đánh dấu thư rác do bạn gửi thư không qua đồng ý (thiếu cơ chế Opt-in).
- Lộ mật khẩu hộp thư: Tài khoản quản trị hoặc tài khoản người dùng bị đánh cắp thông tin đăng nhập, biến máy chủ thành công cụ gửi spam xuyên đêm.
- Cấu hình Open Relay: Máy chủ thư điện tử thiết lập lỏng lẻo, cho phép người ngoài mượn máy chủ để chuyển tiếp thư rác mà không cần xác thực người dùng.
- Thiếu hoặc sai bản ghi xác thực: Không khai báo đúng SPF, DKIM hoặc thiếu bản ghi phân giải ngược PTR.
- Nội dung thư kém chất lượng: Sử dụng các cụm từ kích thích bộ lọc spam, chèn liên kết độc hại hoặc đính kèm tệp tin nguy hiểm.
Nhóm 2: Sự cố xuất phát từ website, mã nguồn và lịch sử máy chủ
- Website bị hack: Hacker xâm nhập website, lợi dụng hàm gửi thư để phát tán hàng nghìn email lừa đảo mỗi ngày mà bạn không hề hay biết.
- Mã độc trong Theme / Plugin CMS: Sử dụng các giao diện, tiện ích mở rộng không rõ nguồn gốc (bản crack/null) chứa mã độc chạy ngầm.
- Form liên hệ bị bot spam: Các biểu mẫu trên website không gắn Captcha hoặc thiếu giới hạn tần suất gửi, khiến robot mạng gửi thư rác liên tục.
- Kế thừa lịch sử IP xấu: Khi đăng ký máy chủ hoặc VPS mới tại những đơn vị cho thuê giá rẻ quay vòng IP nhanh, bạn có thể vô tình nhận phải địa chỉ IP đã bị người thuê trước dùng để gửi spam và chưa được gỡ khỏi danh sách đen.
- Ảnh hưởng từ môi trường dùng chung: Khách hàng cùng sử dụng chung dải IP trên môi trường Shared Hosting vi phạm kéo theo toàn bộ dải mạng bị trừng phạt.
7. Quy Trình 3 Bước Xử Lý Triệt Để Và Gỡ Bỏ IP Khỏi Blacklist
Bước 1: Triệt tiêu nguyên nhân gốc rễ trước khi yêu cầu gỡ bỏ
Đây là khâu quan trọng nhất trong toàn bộ quy trình. Nếu bạn chỉ nộp đơn xin gỡ (Delist) mà không bịt các lỗ hổng trên máy chủ, các hệ thống giám sát tự động sẽ tái phát hiện và đưa IP của bạn trở lại danh sách đen chỉ sau vài giờ. Khi tái phạm nhiều lần, việc gỡ bỏ sẽ càng khó khăn hơn:
- Sao lưu an toàn (Backup): Lập tức sao lưu toàn bộ dữ liệu máy chủ và website trước khi can thiệp kỹ thuật.
- Đổi mật khẩu: Thay đổi toàn bộ mật khẩu tài khoản quản trị, hòm thư và mật khẩu truy cập hệ thống.
- Quét mã độc: Rà soát toàn bộ tệp tin trên máy chủ và mã nguồn website để gỡ bỏ triệt để các mã độc, webshell, script ngầm.
- Phân tích log thư: Kiểm tra nhật ký gửi thư (Mail log) để truy tìm chính xác thời điểm bùng phát, hòm thư nào gửi và kịch bản nào đang thực thi.
- Vá lỗ hổng: Cập nhật hệ điều hành, CMS, plugin và theme lên bản vá an toàn mới nhất.
- Chuẩn hóa DNS: Thiết lập chính xác bộ ba bản ghi SPF, DKIM, DMARC và liên hệ đơn vị cung cấp hạ tầng để cập nhật bản ghi rDNS/PTR.
- Khóa kết nối: Bật xác thực SMTP bắt buộc và tắt hoàn toàn tính năng Open Relay trên máy chủ. Giới hạn số lượng thư tối đa được gửi trong mỗi giờ.
Bước 2: Gửi yêu cầu gỡ bỏ (Delist) tới đúng tổ chức
Khi máy chủ đã hoàn toàn sạch bóng mã độc và cấu hình mạng đã chuẩn mực, bạn tiến hành nộp đơn tháo gỡ theo đúng kênh chính thức:
- Truy cập trực tiếp vào mục Removal / Delist / Lookup trên trang web của tổ chức đang ghi nhận IP của bạn.
- Điền địa chỉ IP cần gỡ và trình bày súc tích các biện pháp kỹ thuật bạn đã thực hiện để khắc phục sự cố (đã đổi pass, đã quét mã độc, đã cấu hình rDNS).
- Tuyệt đối không gửi đơn dồn dập nhiều lần liên tiếp để tránh bị hệ thống liệt vào danh sách từ chối hỗ trợ.
| Tên Blacklist | Đặc điểm phân loại | Cổng tra cứu & gỡ bỏ chính thức | Thời gian xử lý dự kiến |
|---|---|---|---|
| Spamhaus | Tổ chức lớn, ảnh hưởng diện rộng | check.spamhaus.org |
PBL tự làm mới mỗi 15 phút; SBL duyệt tay từ 24 – 72 giờ |
| Barracuda | Độ tin cậy cao, tầm trung | barracudacentral.org/rbl/removal-request |
Thông thường trong vòng 12 giờ |
| Spamhaus XBL | Hệ thống tự động phát hiện mã độc/exploits | spamhaus.org/blocklists/exploits-blocklist |
Tự động gỡ khi máy chủ hết phát tán vi phạm |
| SpamRATS (NoPtr) | Chuyên xử lý máy chủ thiếu phân giải rDNS | spamrats.com/removal.php |
Vài giờ sau khi đã cấu hình đúng PTR Record |
Lưu ý cập nhật: Mạng lưới SORBS đã chính thức dừng hoạt động từ tháng 6/2024, do đó nếu thấy công cụ cũ báo IP bị ghi nhận tại SORBS, bạn có thể bỏ qua. Tương tự, danh sách CBL từ lâu đã được sáp nhập trực tiếp vào hệ thống XBL của Spamhaus.
Bước 3: Giám sát chặt chẽ và duy trì biện pháp phòng ngừa lâu dài
Sau khi nhận thông báo gỡ bỏ thành công, công việc của bạn vẫn cần được tiếp tục giám sát nhằm duy trì uy tín lâu dài cho IP:
- Kiểm tra lại trạng thái IP sau 24 đến 48 giờ để chắc chắn không còn tồn đọng vi phạm.
- Theo dõi liên tục hàng đợi gửi thư (Mail Queue) để phát hiện sớm các đột biến về số lượng thư chờ gửi.
- Không tăng lưu lượng gửi thư một cách đột ngột ngay sau khi vừa được gỡ bỏ; hãy tăng dần dần (Email Warmup).
- Áp dụng cơ chế xác thực hai bước (Double Opt-in) cho các chiến dịch tiếp thị và bắt buộc có đường dẫn hủy đăng ký (Unsubscribe) minh bạch.
- Bảo vệ toàn bộ biểu mẫu liên hệ trên website bằng mã kiểm tra Captcha và áp dụng giới hạn tần suất gửi (Rate Limiting).
8. Giải Đáp Các Thắc Mắc Thường Gặp (FAQ)
1. Kiểm tra IP Blacklist có mất phí dịch vụ không?
Hoàn toàn không. Các công cụ phổ biến như MXToolbox và WhatIsMyIPAddress đều cho phép tra cứu miễn phí nhanh chóng trong vài giây. Lưu ý rằng MXToolbox có giới hạn số lượt truy vấn tự do trong một ngày đối với người dùng chưa đăng nhập, bạn có thể tạo tài khoản miễn phí nếu cần tra cứu thường xuyên.
2. Khi gặp sự cố gửi thư, tôi nên kiểm tra IP hay kiểm tra tên miền?
Bạn hãy ưu tiên kiểm tra địa chỉ IP máy chủ gửi thư trước tiên, vì đây là yếu tố tác động trực tiếp và phổ biến nhất đến tỷ lệ nhận thư của các nhà cung cấp. Sau đó, tiếp tục kiểm tra thêm độ uy tín của tên miền (Domain Reputation) cùng tính hợp lệ của các bản ghi SPF, DKIM, DMARC và MX.
3. Việc IP bị Blacklist có khiến website của tôi bị ngừng hoạt động không?
Bản thân việc bị liệt kê vào Blacklist thư rác không làm website bị sập hay gián đoạn truy cập web. Tuy nhiên, nó tác động gián tiếp rất nghiêm trọng: các email giao dịch gửi đi từ trang web (thông báo tạo đơn hàng, kích hoạt tài khoản, gửi hóa đơn điện tử) sẽ bị chặn lại hoặc đẩy vào thư rác.
4. Thời gian hoàn tất việc gỡ bỏ IP khỏi Blacklist là bao lâu?
Thời gian phụ thuộc vào quy định của từng tổ chức. Ví dụ danh sách Spamhaus PBL có cơ chế đồng bộ tự động mỗi 15 phút. Trong khi đó, các danh sách yêu cầu kỹ thuật viên duyệt hồ sơ thủ công như Spamhaus SBL thường cần từ 24 đến 72 giờ làm việc sau khi bạn chứng minh được nguyên nhân gốc rễ đã được xử lý triệt để.
5. Đổi sang một địa chỉ IP mới có giải quyết dứt điểm được vấn đề không?
Đổi IP chỉ là biện pháp chữa cháy tạm thời. Nếu máy chủ của bạn vẫn còn lỗ hổng bảo mật máy chủ, website vẫn còn mã độc chạy ngầm hoặc tài khoản thư tiếp tục bị chiếm đoạt, địa chỉ IP mới cũng sẽ nhanh chóng bị phát hiện và khóa lại chỉ sau một thời gian rất ngắn.
6. Vì sao máy chủ VPS mới thuê vừa bàn giao đã nằm trong Blacklist?
Địa chỉ IP trên Internet là tài nguyên hữu hạn được các nhà mạng luân chuyển tuần hoàn. IP bạn vừa nhận có thể đã từng bị người dùng trước sử dụng sai quy định hoặc phát tán thư rác. Vì vậy, ngay khi nhận máy chủ mới, bạn nên kiểm tra danh tiếng IP ngay để đổi IP VPS sang địa chỉ sạch nếu phát hiện lịch sử xấu từ trước.
Quy trình chuẩn mực để xử lý dứt điểm tình trạng IP bị liệt vào danh sách đen luôn gói gọn trong 5 bước then chốt: Check đúng IP gửi thư – Xác định danh sách có ảnh hưởng thực tế – Xử lý triệt để nguyên nhân gốc – Gửi yêu cầu gỡ đúng quy định – Duy trì cơ chế giám sát lâu dài. Tuân thủ nghiêm ngặt lộ trình này sẽ giúp hệ thống email của bạn luôn duy trì được tỷ lệ vào hòm thư chính cao nhất.
Cần Hạ Tầng Máy Chủ Sạch Để Vận Hành Ứng Dụng?
Khám phá các gói Cloud VPS tại Fast Byte với dải IP độc lập, phần cứng doanh nghiệp, băng thông không giới hạn và hỗ trợ kỹ thuật 24/7.
Miễn từ trách nhiệm: Nội dung hướng dẫn chỉ mang tính tham khảo, lệnh và cấu hình có thể thay đổi theo hệ điều hành, phiên bản phần mềm và môi trường thực tế. Người đọc nên kiểm thử, sao lưu dữ liệu và đánh giá rủi ro trước khi áp dụng cho môi trường production.