[2026] Hướng Dẫn Cấu Hình FTPS Server Trên Ubuntu Với VSFTPD Cực Dễ
Hướng dẫn Cấu hình FTP Server trên Ubuntu 24.04 với VSFTPD an toàn, bảo mật dữ liệu là giải pháp tối ưu cho những ai đang đau đầu vì việc truyền tải tập tin giữa máy tính cá nhân và máy chủ thường xuyên gặp lỗi phân quyền hoặc lo ngại nguy cơ lộ thông […]
 Thanh Lam Nguyễn16 phút đọc
Hướng dẫn Cấu hình FTP Server trên Ubuntu 24.04 với VSFTPD an toàn, bảo mật dữ liệu là giải pháp tối ưu cho những ai đang đau đầu vì việc truyền tải tập tin giữa máy tính cá nhân và máy chủ thường xuyên gặp lỗi phân quyền hoặc lo ngại nguy cơ lộ thông tin đăng nhập ở dạng văn bản thuần (plain text). Tại ThueVPSGiaRe.vn, nhu cầu chia sẻ tài nguyên nhanh gọn cho website, hệ thống nội bộ hoặc sao lưu tự động luôn là ưu tiên hàng đầu; vì vậy bài viết này sẽ hướng dẫn bạn từng bước cài đặt, khóa người dùng vào thư mục riêng và kích hoạt mã hóa TLS (FTPS) chuẩn xác từ đầu đến cuối.
1. Vì sao FTP vẫn quan trọng và VSFTPD là gì?
FTP (File Transfer Protocol) là một trong những giao thức truyền tải tệp lâu đời và phổ biến nhất trên Internet. Dù ngày nay đã có nhiều giải pháp thay thế như SCP, SFTP hay các dịch vụ lưu trữ đám mây, FTP truyền thống vẫn giữ vị trí đặc biệt quan trọng trong các môi trường máy chủ lưu trữ chia sẻ (Shared Hosting), hệ thống cũ (Legacy Systems), các tiến trình tải lên/tải xuống tập tin tự động hóa và mạng phân phối nội bộ. Bạn có thể tìm hiểu chi tiết giao thức FTP để nắm rõ hơn cơ chế truyền tải của nó trước khi đi vào cấu hình.
Tuy nhiên, điểm yếu lớn nhất của FTP gốc là dữ liệu tài khoản và mật khẩu được gửi dưới dạng văn bản thuần không mã hóa, rất dễ bị nghe lén trên đường truyền. Do đó, giải pháp tối ưu là kết hợp FTP với giao thức bảo mật TLS để tạo thành FTPS. Trong bài hướng dẫn này, công cụ được lựa chọn là vsftpd (Very Secure FTP Daemon).
Đây là phần mềm FTP server hàng đầu trên môi trường Linux nhờ các đặc tính:
- Tốc độ xử lý cao: Tối ưu tài nguyên máy chủ, phản hồi phiên làm việc cực kỳ nhanh.
- Nhẹ và ổn định: Tiêu thụ ít RAM và CPU, thích hợp chạy ổn định lâu dài.
- Bảo mật chặt chẽ: Được thiết kế từ nền tảng với tư duy phòng thủ vững chắc trước các lỗ hổng khai thác dịch vụ.
- Cập nhật tích cực: Luôn nằm trong kho phần mềm chính thức của các bản phân phối Linux lớn.
2. Điều kiện chuẩn bị khi thiết lập máy chủ FTP an toàn trên Ubuntu
Sau khi hoàn thành toàn bộ bài viết này, bạn sẽ làm chủ một máy chủ FTP hoàn chỉnh, người dùng cục bộ bị giới hạn nghiêm ngặt trong thư mục được cấp phép (chroot sandbox), toàn bộ luồng đăng nhập và truyền tải được mã hóa TLS an toàn, cùng các quy tắc tường lửa được mở chính xác.
- Hệ điều hành: Máy chủ cài đặt hệ điều hành Ubuntu phổ biến các phiên bản 24.04 LTS, 22.04 LTS hoặc 20.04 LTS.
- Quyền thực thi: Tài khoản có đặc quyền
sudohoặc quyềnroottrực tiếp. - Kỹ năng: Đã quen với thao tác cửa sổ dòng lệnh Terminal và biết cách kết nối SSH vào máy chủ Linux.
- Quyền truy cập mạng: Đảm bảo máy chủ cho phép mở cổng port mạng (đặc biệt khi thuê máy chủ Cloud VM / VPS).
3. Cài đặt VSFTPD trên hệ điều hành Ubuntu
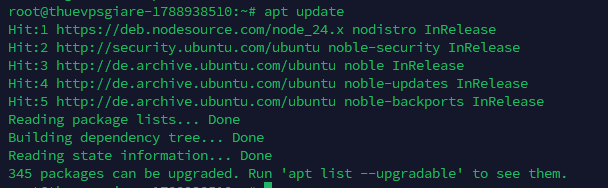
Trước khi bắt đầu, hãy chuyển sang quyền root bằng lệnh sudo -i hoặc gắn tiền tố sudo vào trước mỗi câu lệnh theo đúng các câu lệnh Linux cơ bản. Tiến hành cập nhật danh sách gói phần mềm của kho lưu trữ apt:
apt update
Cài đặt gói dịch vụ vsftpd vào hệ thống:
apt install vsftpd -y
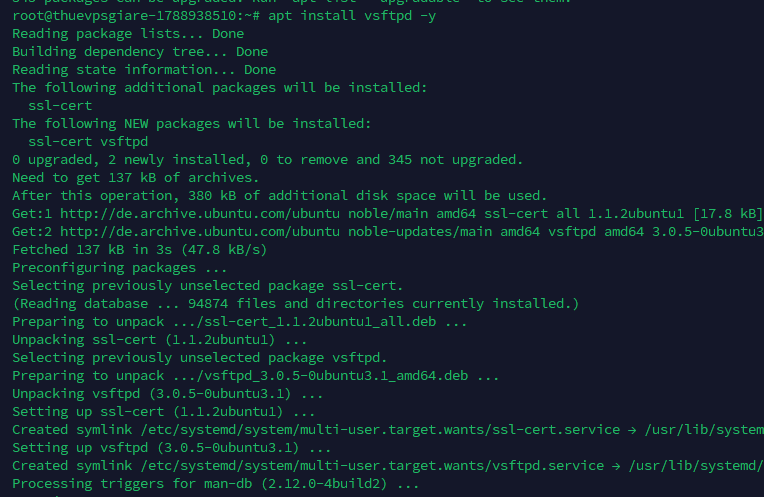
Kiểm tra xem dịch vụ đã chạy hay chưa bằng lệnh trạng thái:
systemctl status vsftpd
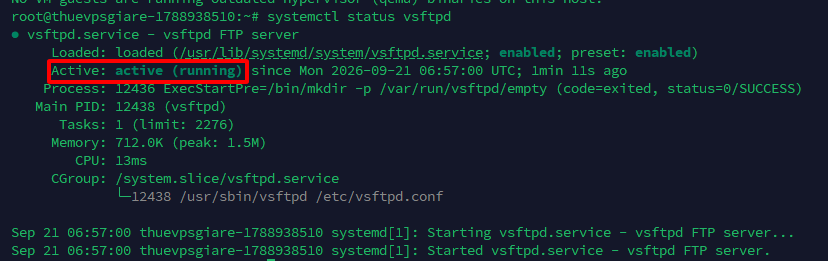
Màn hình trả về dòng chữ Active: active (running) màu xanh tức là dịch vụ đã được kích hoạt thành công. Tiếp theo, thiết lập để VSFTPD tự khởi chạy mỗi khi máy chủ khởi động lại:
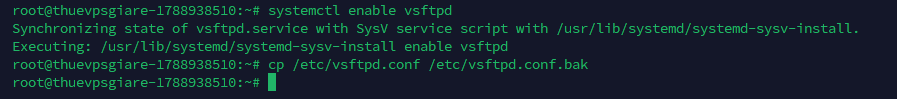
systemctl enable vsftpd
Toàn bộ cơ chế kiểm soát xác thực, quyền hạn tập tin, mã hóa dữ liệu và hành vi của VSFTPD đều được định nghĩa tập trung tại tệp duy nhất: /etc/vsftpd.conf. Trước khi chỉnh sửa bất kỳ tham số nào, việc tạo một bản sao lưu dự phòng là nguyên tắc bắt buộc để có thể khôi phục lại cấu hình gốc khi cần thiết:
cp /etc/vsftpd.conf /etc/vsftpd.conf.bak
Nhằm đảm bảo an toàn tuyệt đối, bạn tuyệt đối không sử dụng tài khoản root hay tài khoản quản trị hệ thống để đăng nhập FTP. Hãy tạo một user dành riêng cho tác vụ này:
adduser ftpuser
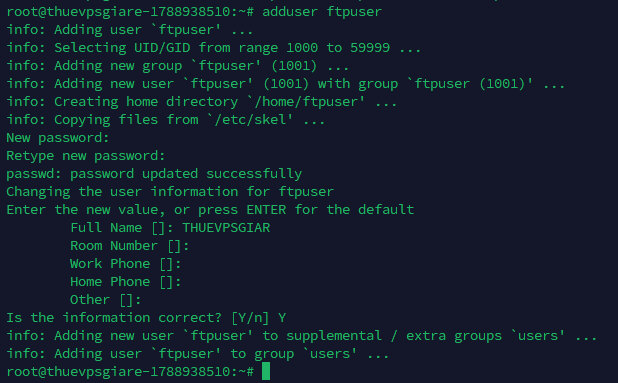
Hệ thống sẽ yêu cầu nhập mật khẩu mới và xác nhận mật khẩu cho người dùng này, đồng thời hỏi thêm các thông tin cá nhân (bạn có thể nhấn Enter để bỏ qua các trường không cần thiết). Thư mục cá nhân mặc định của tài khoản này sẽ là /home/ftpuser, và trong các bước tiếp theo, chúng ta sẽ giới hạn người dùng chỉ hoạt động duy nhất bên trong phạm vi thư mục này.
3. Cấu hình cơ bản VSFTPD theo chuẩn bảo mật
Mở tệp cấu hình chính bằng trình soạn thảo văn bản nano.
nano /etc/vsftpd.conf
Tìm kiếm và cập nhật (hoặc thêm vào nếu chưa có) các chỉ thị quan trọng sau nhằm thiết lập trạng thái mặc định an toàn cho máy chủ:
# Vô hiệu hóa truy cập nặc danh (Anonymous)
anonymous_enable=NO

# Cho phép người dùng cục bộ đăng nhập
local_enable=YES

# Cấp quyền tải lên, tạo mới hoặc chỉnh sửa tệp tin
write_enable=YES

# Thiết lập phân quyền mặc định cho tệp tải lên (022)
local_umask=022

# Hiển thị thông báo thư mục khi chuyển vùng
dirmessage_enable=YES

# Ghi lại toàn bộ nhật ký truyền file
xferlog_enable=YES
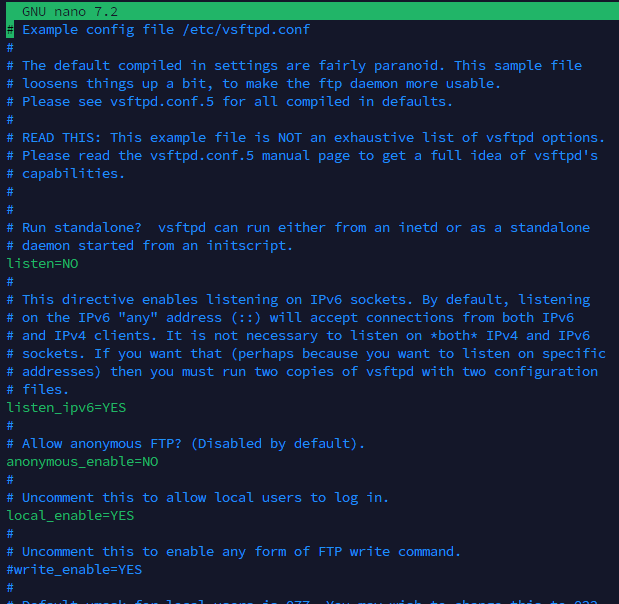
Ý nghĩa của các thông số trên:
- Chỉ những tài khoản đã được cấp phép hợp lệ trên máy chủ mới có thể truy cập.
- Người dùng có đầy đủ quyền tải lên (Upload) và tải xuống (Download) dữ liệu cần thiết.
- Chặn hoàn toàn những kết nối nặc danh không có danh tính rõ ràng nhằm ngăn chặn nguy cơ xâm nhập trái phép.
4. Thiết lập Chroot Jail cô lập người dùng trong thư mục cá nhân
Theo mặc định ban đầu, một người dùng FTP khi kết nối có thể duyệt ngược lên các cấp thư mục gốc của hệ thống máy chủ. Đây là một nguy cơ bảo mật cực kỳ nghiêm trọng. Vì vậy, chúng ta cần kích hoạt cơ chế chroot jail để giam người dùng trong đúng thư mục /home/ftpuser của họ.
Không cần tìm đúng vị trí trong file. Bạn có thể đi xuống cuối file rồi thêm 2 dòng.
Nhấn: Ctrl + End → Nano sẽ đưa con trỏ xuống cuối file.
Sau đó nhấn Enter vài lần và nhập:
Thêm chỉ thị sau vào file /etc/vsftpd.conf:
chroot_local_user=YES
Tuy nhiên, theo cơ chế bảo mật nội tại của VSFTPD, dịch vụ sẽ từ chối truy cập nếu thư mục gốc của chroot có quyền ghi (writeable). Để khắc phục vấn đề này một cách an toàn và tiện lợi nhất mà không gây lỗi phân quyền, hãy bổ sung thêm dòng cấu hình sau:
allow_writeable_chroot=YES
Khi hoàn tất bước này, người dùng sẽ hoàn toàn bị cô lập trong một “hộp cát” (sandbox):
- Cách ly hoàn toàn: Tài khoản chỉ nhìn thấy và làm việc trong thư mục được phân công.
- Giới hạn truy cập: Không thể chuyển ra ngoài để xem hay can thiệp vào các tệp tin của hệ điều hành.
- Bảo vệ máy chủ: Ngay cả khi người dùng thực hiện các thao tác phá hoại hoặc bị đánh cắp thông tin, phạm vi ảnh hưởng chỉ dừng lại ở thư mục riêng, không làm nguy hại đến toàn bộ máy chủ.
5. Kích hoạt FTPS: Mã hóa kết nối an toàn với TLS/SSL
Kích hoạt TLS là phần cốt lõi quan trọng nhất để chuyển từ FTP thông thường sang FTPS an toàn, bảo vệ mật khẩu và nội dung truyền tải khỏi các đòn tấn công trung gian. Bạn cần tạo chứng chỉ số và cấu hình chứng chỉ vào VSFTPD.
Tạo chứng chỉ SSL tự ký (Self-Signed SSL Certificate)
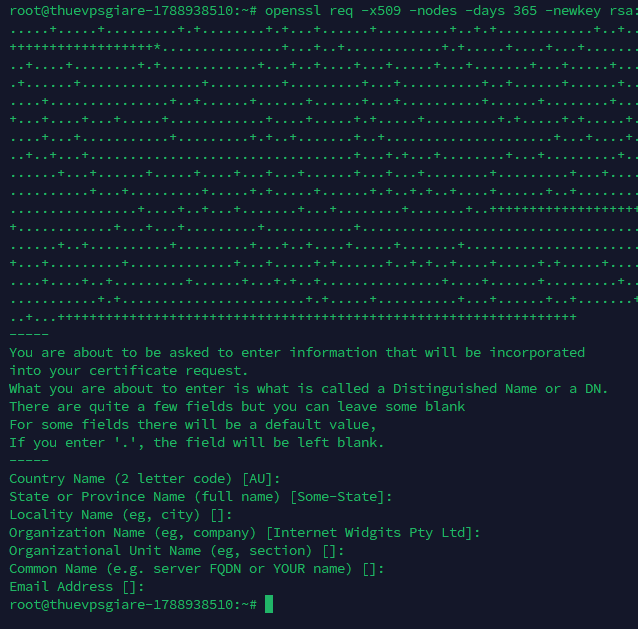
Sử dụng công cụ OpenSSL để khởi tạo cặp khóa riêng và chứng chỉ có hạn dùng trong 365 ngày:
openssl req -x509 -nodes -days 365 -newkey rsa:2048 -keyout /etc/ssl/private/vsftpd.key -out /etc/ssl/certs/vsftpd.crt
Trong quá trình chạy lệnh, hệ thống sẽ yêu cầu bạn nhập các thông số thông tin vị trí, tổ chức và tên miền. Bạn có thể điền thông tin tương ứng của máy chủ hoặc nhấn phím Enter để tiếp tục.
Cấu hình TLS vào tệp vsftpd.conf
Mở lại file /etc/vsftpd.conf và dán các dòng cấu hình sau vào cuối tệp bằng lệnh: nano /etc/vsftpd.conf
# Bật hỗ trợ TLS
ssl_enable=YES

# Đường dẫn tới chứng chỉ và khóa riêng tư
rsa_cert_file=/etc/ssl/certs/vsftpd.crt
rsa_private_key_file=/etc/ssl/private/vsftpd.key

# Bắt buộc mã hóa luồng dữ liệu và đăng nhập
force_local_data_ssl=YES
force_local_logins_ssl=YES

# Vô hiệu hóa các giao thức SSL lỗi thời kém an toàn
ssl_sslv2=NO
ssl_sslv3=NO

# Ưu tiên thuật toán mã hóa mạnh mẽ
ssl_ciphers=HIGH
Thiết lập này đảm bảo thông tin đăng nhập được mã hóa toàn diện, dữ liệu truyền tải không bị lộ lọt và loại trừ hoàn toàn các giao thức SSL thế hệ cũ vốn chứa nhiều rủi ro. Nếu triển khai dự án doanh nghiệp, bạn cũng nên áp dụng nguyên tắc tăng cường bảo mật VPS tổng thể cho toàn máy chủ.
6. Cấu hình chế độ Passive Mode (Bắt buộc cho Cloud & NAT)
Hầu hết các phần mềm FTP Client hiện đại (như FileZilla) đều hoạt động ở chế độ thụ động (Passive Mode) khi người dùng kết nối từ sau mạng nội bộ, router hoặc hệ thống tường lửa NAT. Nếu không thiết lập dải cổng thụ động cố định, việc kết nối thường sẽ bị treo ở bước duyệt thư mục.
Bổ sung các tham số sau vào file /etc/vsftpd.conf:
pasv_enable=YES
pasv_min_port=40000
pasv_max_port=40100
Đoạn cấu hình này sẽ giới hạn dải cổng truyền tải dữ liệu của FTP Server trong phạm vi từ cổng 40000 đến cổng 40100, giúp việc quản lý tường lửa trở nên rõ ràng và bảo mật hơn rất nhiều.
7. Mở Port trên tường lửa UFW và khởi động lại dịch vụ
Nếu hệ thống đang sử dụng tường lửa UFW, bạn cần mở cổng điều khiển (Port 21) và dải cổng Passive Mode vừa cấu hình ở trên. Bạn có thể xem thêm hướng dẫn cấu hình tường lửa UFW trên Ubuntu để nắm rõ các quy tắc mở cổng chi tiết. Thực hiện các lệnh sau:
# Mở cổng điều khiển FTP
ufw allow 21/tcp

# Mở dải cổng Passive Mode
ufw allow 40000:40100/tcp

# Tải lại cấu hình tường lửa
ufw reload

# Kiểm tra trạng thái các cổng đang mở
ufw status
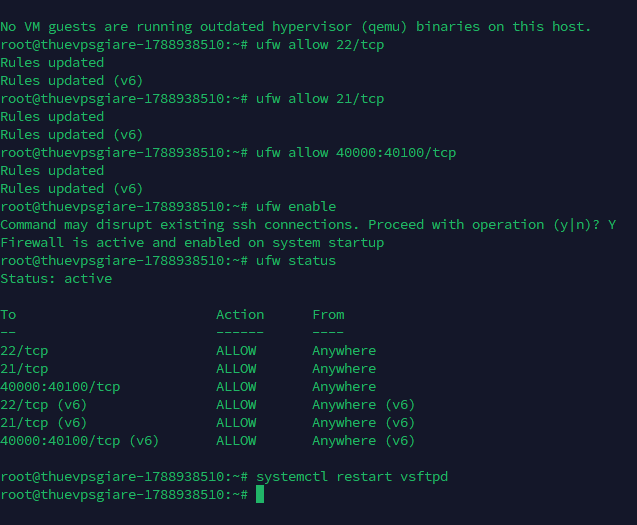
Sau khi tường lửa đã được kích hoạt thông suốt, tiến hành khởi động lại VSFTPD để các thay đổi có hiệu lực ngay lập tức:
systemctl restart vsftpd
Nếu dịch vụ gặp vấn đề trong quá trình khởi chạy, bạn có thể theo dõi trực tiếp nhật ký lỗi thông qua lệnh sau:
tail -f /var/log/vsftpd.log
8. Kiểm tra kết nối FTP Server qua FileZilla và Command Line
Để xác minh FTP Server đã sẵn sàng phục vụ công việc, chúng ta có thể thực hiện kiểm tra bằng hai cách: sử dụng phần mềm giao diện đồ họa (FTP Client) hoặc kiểm tra trực tiếp từ dòng lệnh.
Sử dụng phần mềm FTP Client (Khuyên dùng FileZilla)
FileZilla là ứng dụng FTP client trực quan và phổ biến nhất. Nếu bạn đang sử dụng môi trường Ubuntu Desktop, bạn có thể cài nhanh bằng lệnh:
sudo apt update && sudo apt install filezilla -y
Khởi động FileZilla, vào mục Site Manager và điền các thông tin kết nối:
- Protocol (Giao thức): FTP – File Transfer Protocol.
- Encryption (Mã hóa): Require explicit FTP over TLS.
- Host (Máy chủ): Nhập IP hoặc tên miền máy chủ của bạn.
- Port (Cổng): 21.
- Logon Type: Normal.
- User / Password:
ftpuservà mật khẩu tương ứng vừa tạo.
Khi nhấn Connect, một cửa sổ cảnh báo chứng chỉ tự ký (Certificate warning) sẽ xuất hiện. Điều này hoàn toàn bình thường do chứng chỉ chưa qua cơ quan cấp phép thương mại. Bạn chỉ cần tích chọn “Always trust this certificate” và nhấn OK để bắt đầu phiên làm việc.
Kiểm tra trực tiếp qua Command Line
Bạn cũng có thể kiểm tra khả năng lắng nghe kết nối của dịch vụ trên chính máy chủ:
ftp localhost
Đối với việc kiểm tra khả năng bắt tay bảo mật qua giao thức TLS, hãy sử dụng lệnh OpenSSL:
openssl s_client -connect localhost:21 -starttls ftp
9. Khắc phục các sự cố thường gặp khi dùng VSFTPD
Trong quá trình thiết lập và sử dụng, có 3 lỗi kinh điển mà người quản trị máy chủ thường xuyên gặp phải:
- 1. Lỗi đăng nhập thất bại (Login Fails): Kiểm tra lại cú pháp trong file
/etc/vsftpd.confxem có bị nhầm lẫn khoảng trắng hay không. Xác nhận lại tài khoản có tồn tại trên Linux bằng lệnhid ftpuservà theo dõi nhật ký chi tiết tại/var/log/vsftpd.log. - 2. Chế độ Passive Mode không hoạt động (Treo danh sách thư mục): Kiểm tra dải cổng 40000:40100 đã được mở trên cả UFW và tường lửa nhà cung cấp dịch vụ mạng chưa. Nếu máy chủ đặt sau NAT, cần đảm bảo các cổng được định tuyến chính xác.
- 3. Lỗi từ chối cấp quyền khi tải lên (Permission Denied on Upload): Lỗi này xảy ra khi quyền sở hữu thư mục cá nhân chưa thuộc về user FTP. Bạn xử lý dứt điểm bằng 2 lệnh sau:
chown ftpuser:ftpuser /home/ftpuser
chmod 755 /home/ftpuser
10. Kinh nghiệm vận hành Production và So sánh FTP vs FTPS vs SFTP
Đối với hệ thống máy chủ hoạt động trong môi trường thực tế (Production), bạn nên ghi nhớ các tiêu chuẩn bảo vệ sau:
- Sử dụng chứng chỉ tin cậy: Thay vì dùng chứng chỉ tự ký, bạn nên cài đặt chứng chỉ SSL Let’s Encrypt miễn phí có tên miền hợp lệ để tránh cảnh báo trên client.
- Cân nhắc dùng SFTP: Nếu chỉ đơn thuần truyền tệp quản trị và không bị ràng buộc bởi phần mềm cũ, SFTP qua SSH là lựa chọn nhanh và tiện lợi hơn.
- Tách biệt người dùng: Tạo tài khoản và thư mục riêng cho từng ứng dụng hoặc bộ phận, không dùng chung một tài khoản.
- Phòng chống tấn công dò mật khẩu: Tiến hành cài đặt Fail2ban để chống Brute-Force nhằm tự động chặn các IP cố tình quét mật khẩu FTP.
- Kiểm tra nhật ký thường xuyên: Giám sát file
/var/log/vsftpd.logđịnh kỳ để kịp thời phát hiện hành vi bất thường.
Dưới đây là bảng so sánh trực quan giữa 3 giao thức phổ biến giúp bạn dễ dàng lựa chọn công cụ thích hợp cho dự án của mình:
| Giao thức | Cơ chế mã hóa | Cổng (Port) mặc định | Đánh giá & Khuyến nghị |
|---|---|---|---|
| FTP | Không mã hóa | 21 | Kém an toàn, chỉ nên dùng trong mạng nội bộ cô lập |
| FTPS | TLS / SSL | 21 + Cổng Passive | FTP bảo mật, tối ưu cho hệ thống cũ & môi trường chia sẻ |
| SFTP | SSH | 22 | Giải pháp hiện đại được ưu tiên hàng đầu hiện nay |
11. Câu hỏi thường gặp (FAQ)
Tại sao tôi không thể sử dụng tài khoản root để đăng nhập vào FTP?
VSFTPD chủ động chặn các tài khoản có đặc quyền quản trị cao nhất như root nhằm tránh nguy cơ toàn bộ hệ điều hành bị chiếm đoạt nếu phiên kết nối bị lộ mật khẩu. Bạn chỉ nên tạo các tài khoản phụ được gán quyền hạn chế.
Dùng chứng chỉ tự ký có an toàn không?
Chứng chỉ tự ký vẫn đảm bảo thuật toán mã hóa dữ liệu trên đường truyền không bị nghe lén. Tuy nhiên nó không được bên thứ ba xác thực nên client sẽ hiển thị cảnh báo tin cậy. Với môi trường lab nội bộ thì chứng chỉ tự ký là đủ, nhưng với hệ thống chính thức bạn nên sử dụng chứng chỉ số từ Let’s Encrypt.
Tại sao FileZilla kết nối được nhưng không hiển thị được danh sách thư mục?
Nguyên nhân 99% là do chưa mở dải cổng Passive Mode (40000-40100) trên tường lửa của máy chủ hoặc firewall ngoài của dịch vụ VPS. Hãy kiểm tra lại lệnh mở cổng trên UFW và đảm bảo cấu hình pasv_enable=YES đã được lưu.
Thông qua bài hướng dẫn Cấu hình FTP Server trên Ubuntu 24.04 với VSFTPD ở trên, bạn đã sở hữu một hạ tầng truyền tải tệp tin vừa nhanh chóng vừa tuân thủ đầy đủ các quy chuẩn an toàn mạng. Hãy luôn nhớ 3 nguyên tắc cốt lõi: luôn kích hoạt mã hóa TLS (FTPS), giam người dùng bằng Chroot Jail và mở đúng dải cổng Passive Mode trên tường lửa. Khi tuân thủ đúng các chỉ dẫn này, máy chủ của bạn sẽ vận hành bền bỉ và bảo vệ an toàn cho mọi tài nguyên dữ liệu quan trọng.
Cần một VPS giá rẻ để bắt đầu?
Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng quản trị riêng.
Lưu ý kỹ thuật: Nội dung hướng dẫn trên mang tính chất tham khảo thực tế. Cú pháp dòng lệnh và các thông số có thể thay đổi tùy theo các bản phân phối Linux, phiên bản gói phần mềm và chính sách mạng của đơn vị cung cấp hạ tầng. Quản trị viên nên thử nghiệm trên môi trường thử nghiệm và sao lưu dữ liệu cẩn thận trước khi áp dụng chính thức vào production.