Tổng Hợp 25 App Self-Host Đáng Chạy Trên VPS Vận Hành Không Lo Lỗi [2026]
25 app self-host đáng chạy trên VPS dưới đây là giải pháp tối ưu giúp bạn lấy lại toàn quyền kiểm soát dữ liệu cá nhân, cắt giảm các khoản phí phần mềm định kỳ đắt đỏ và xây dựng hạ tầng số độc lập. Thay vì phụ thuộc vào các dịch vụ đám mây […]
 Thanh Lam Nguyễn19 phút đọc
25 app self-host đáng chạy trên VPS dưới đây là giải pháp tối ưu giúp bạn lấy lại toàn quyền kiểm soát dữ liệu cá nhân, cắt giảm các khoản phí phần mềm định kỳ đắt đỏ và xây dựng hạ tầng số độc lập. Thay vì phụ thuộc vào các dịch vụ đám mây bên thứ ba với rủi ro tăng giá bất ngờ, việc tự triển khai ứng dụng trên máy chủ ảo cá nhân tại ThueVPSGiaRe.vn sẽ mang đến môi trường vận hành bảo mật, ổn định và hiệu quả kinh tế lâu dài.
1. Điều kiện tiên quyết và 3 thực tế cốt lõi khi tự Self-Host trên VPS
Trước khi bắt tay thiết lập bất kỳ phần mềm nào, bạn cần một nền tảng máy chủ Linux sạch sẽ cùng môi trường ảo hóa container hoàn chỉnh. Hầu hết các ứng dụng hiện đại đều phân phối dưới dạng container, do đó chuẩn bị đúng môi trường ban đầu giúp bạn tiết kiệm hàng giờ gỡ lỗi.
- Hệ điều hành khuyên dùng: Ubuntu 24.04 LTS nền tảng KVM với quyền quản trị root hoặc sudo.
- Cài đặt công cụ nền tảng: Bạn chỉ cần thiết lập Docker và cài đặt Docker Compose trên Ubuntu theo chuẩn plugin hiện đại để sẵn sàng cho mọi dịch vụ:
curl -fsSL https://get.docker.com | sudo sh

sudo usermod -aG docker "$USER"

newgrp docker

docker run --rm hello-world
Bên cạnh công cụ, bạn cần nắm vững ba quy luật vận hành thực tế sau để tránh sự cố trong quá trình sử dụng:
- RAM là nút thắt cổ chai lớn nhất: Dung lượng CPU hay ổ đĩa ít khi chạm ngưỡng trước RAM. Gói 1 GB RAM chỉ đủ chạy đúng 1 dịch vụ nhẹ. Mốc 4 GB RAM là ngưỡng cân bằng lý tưởng để chạy phối hợp vài dịch vụ. Ngược lại, mức 2 GB RAM thường khiến người mới gặp lỗi tiến trình bị nhân Linux âm thầm tắt ngang do cạn bộ nhớ (Out-Of-Memory kill).
- Dịch vụ công khai bắt buộc cần tên miền và SSL: Việc truy cập thẳng qua địa chỉ IP chỉ phù hợp thử nghiệm nội bộ. Khi muốn đồng bộ trên ứng dụng di động hoặc trình duyệt web, bạn phải có tên miền riêng cùng chứng chỉ bảo mật.
- Cổng mạng quyết định tính khả thi: Cổng 80 và 443 phải thông suốt để cấp phát chứng chỉ HTTPS tự động. Ngược lại, cổng gửi mail outbound 25 thường bị chặn mặc định ở hầu hết nhà cung cấp hạ tầng.
2. Danh sách 25 ứng dụng self-host đáng triển khai nhất trên VPS
Dưới đây là bảng tổng hợp chi tiết 25 ứng dụng mã nguồn mở tiêu biểu nhất năm 2026, được phân loại chính xác theo từng mục đích sử dụng thực tế. Mỗi ứng dụng đều nêu rõ giải pháp SaaS thương mại mà nó thay thế, mức định mức RAM và ổ cứng thực tế khi vận hành tải nhẹ (không phải con số tối thiểu trên trang quảng cáo), cùng “cái bẫy kỹ thuật” (gotcha) chí mạng cần tránh để hệ thống không bị đổ vỡ bất ngờ.
Nhóm 1: Lưu trữ tệp tin và quản lý hình ảnh
1. Nextcloud: Thay thế hoàn hảo cho Google Drive, Dropbox và bộ lịch làm việc.
- Mức tài nguyên: Dự trù 1–2 GB RAM kèm dung lượng lưu trữ tương ứng khối lượng file.
- Lưu ý kỹ thuật: Không dùng SQLite cho môi trường thực tế vì dễ lỗi cơ sở dữ liệu khi dữ liệu tăng; hãy cấu hình PostgreSQL ngay từ lần khởi động đầu tiên.
2. Immich: Thay thế hoàn hảo cho Google Photos, sở hữu đầy đủ ứng dụng di động tự động sao lưu cuộn camera, nhận diện khuôn mặt và tìm kiếm đồ vật qua máy học (ML). Bạn có thể tham khảo thêm hướng dẫn cài đặt Immich trên VPS để chủ động xây kho ảnh gia đình.
- Mức tài nguyên: Cần tối thiểu 6 GB RAM (khuyên dùng 8 GB RAM vì các container máy học tiêu tốn nhiều tài nguyên) và ổ đĩa cộng thêm khoảng 20% dung lượng cho ảnh thu nhỏ (thumbnails).
- Lưu ý kỹ thuật: Không gắn tag
latestkhi kéo image do dự án thường có cập nhật thay đổi cấu trúc, hãy cố định phiên bản và đọc ghi chú phát hành trước khi nâng cấp.
3. Seafile: Thay thế Dropbox với tốc độ đồng bộ tệp tin nhanh hàng đầu hiện nay.
- Mức tài nguyên: Khoảng 1 GB RAM.
- Lưu ý kỹ thuật: Seafile lưu dữ liệu dưới dạng các khối phân mảnh (blocks) thay vì tệp phẳng truyền thống, do đó bạn không thể duyệt file qua lệnh
lsmà phải sao lưu bằng công cụ chuyên dụng của hệ thống.
Nhóm 2: Quản lý mật khẩu an toàn
4. Vaultwarden: Thay thế các gói trả phí của 1Password, LastPass hay Bitwarden. Được viết bằng Rust siêu nhẹ, tương thích toàn bộ extension và ứng dụng Bitwarden chính thức.
- Mức tài nguyên: Chỉ chiếm 100–200 MB RAM và rất ít dung lượng đĩa.
- Lưu ý kỹ thuật: Vì chứa toàn bộ thông tin đăng nhập, bắt buộc phải kích hoạt kết nối HTTPS, thiết lập mã băm Argon2 cho biến quản trị
ADMIN_TOKENthay vì để chuỗi ký tự thô.
Nhóm 3: Giải trí đa phương tiện (Media Server)
5. Jellyfin: Nền tảng phát phim và video cá nhân thay thế Plex mà không yêu cầu tài khoản trả phí hay khóa tính năng từ xa.
- Mức tài nguyên: 1–2 GB RAM khi chạy nền, nhưng CPU sẽ tăng đột biến khi giải mã video (transcode).
- Lưu ý kỹ thuật: Việc transcode luồng 4K bằng CPU trên máy chủ ảo nhỏ sẽ gây quá tải; hãy ưu tiên định dạng hỗ trợ phát trực tiếp (Direct Play) trên thiết bị nhận.
6. Navidrome: Thay thế Spotify cho kho nhạc cá nhân chất lượng cao, viết bằng Go cực nhẹ.
- Mức tài nguyên: 150–300 MB RAM.
- Lưu ý kỹ thuật: Quá trình quét thư viện ban đầu đọc toàn bộ thẻ metadata có thể mất cả tiếng với bộ sưu tập lớn, đồng thời thẻ ID3 bị lỗi sẽ khiến giao diện hiển thị lộn xộn.
7. Audiobookshelf: Thay thế Audible để nghe sách nói và podcast với tính năng đồng bộ tiến trình nghe trên mọi thiết bị.
- Mức tài nguyên: 200–500 MB RAM.
- Lưu ý kỹ thuật: Phần mềm đòi hỏi cấu trúc thư mục nghiêm ngặt (mỗi cuốn sách một thư mục riêng), nếu gom file lộn xộn hệ thống sẽ nhận diện sai thông tin.
Nhóm 4: Tự động hóa và Trí tuệ nhân tạo (Automation & AI)
8. n8n: Nền tảng tự động hóa quy trình qua giao diện kéo thả trực quan thay thế Zapier và Make mà không bị giới hạn số lần thực thi. Bạn có thể xem thêm quy trình cài đặt n8n trên Ubuntu với cơ sở dữ liệu chuyên dụng.
- Mức tài nguyên: 400 MB–1 GB RAM.
- Lưu ý kỹ thuật: n8n mã hóa chứng thực lưu trữ bằng khóa bảo mật sinh ra lần đầu; nếu mất khóa hoặc không cấu hình cố định
N8N_ENCRYPTION_KEY, toàn bộ thông tin đăng nhập trong workflow sẽ bị hỏng hoàn toàn.
9. Ollama: Nền tảng chạy mô hình ngôn ngữ lớn (LLM) cục bộ để xử lý tác vụ văn bản bảo mật mà không tốn phí ChatGPT định kỳ.
- Mức tài nguyên: Mô hình kích thước 7B–8B cần tối thiểu 8 GB RAM và chiếm 4–8 GB dung lượng đĩa cho mỗi mô hình.
- Lưu ý kỹ thuật: Trên máy chủ chỉ có CPU, tốc độ suy luận sẽ ở mức vài từ mỗi giây; chỉ phù hợp chạy ngầm hoặc tác vụ không đòi hỏi phản hồi tức thì.
Nhóm 5: Giao tiếp và trao đổi nội bộ
10. Rocket.Chat: Giải pháp chat nhóm, luồng thảo luận và tích hợp thay thế Slack cho doanh nghiệp.
- Mức tài nguyên: Từ 2 GB RAM trở lên do sử dụng cơ sở dữ liệu MongoDB.
- Lưu ý kỹ thuật: Ứng dụng ràng buộc chặt chẽ với phiên bản MongoDB chính xác; bỏ qua một phiên bản nâng cấp trung gian có thể khiến cơ sở dữ liệu không thể khởi động.
11. Matrix (Synapse): Thay thế Slack và Discord bằng mạng lưới nhắn tin liên kết phân tán (federated), hỗ trợ mã hóa đầu cuối (E2EE) và tự sở hữu máy chủ dữ liệu (homeserver).
- Mức tài nguyên: 1–2 GB RAM và có xu hướng tăng nhanh khi tham gia nhiều phòng công khai lớn.
- Lưu ý kỹ thuật: Bắt buộc triển khai cùng PostgreSQL thay vì SQLite mặc định nếu muốn mở rộng giao tiếp liên server.
Nhóm 6: Mạng riêng ảo và Định tuyến truy cập
12. WireGuard: Giao thức VPN hiện đại, tốc độ cao giúp kết nối an toàn vào hạ tầng nội bộ mà không cần mở cổng dịch vụ ra ngoài Internet. Đọc thêm bài viết phân tích giao thức WireGuard là gì để tối ưu hóa thiết lập mạng.
- Mức tài nguyên: Dưới 50 MB RAM do chạy trực tiếp ở tầng kernel.
- Lưu ý kỹ thuật: Đòi hỏi công nghệ ảo hóa hỗ trợ nạp module nhân như KVM; môi trường OpenVZ cũ có thể báo lỗi không hỗ trợ.
13. Traefik: Máy chủ proxy ngược hiện đại tự động phát hiện container Docker và cấp phát chứng chỉ HTTPS.
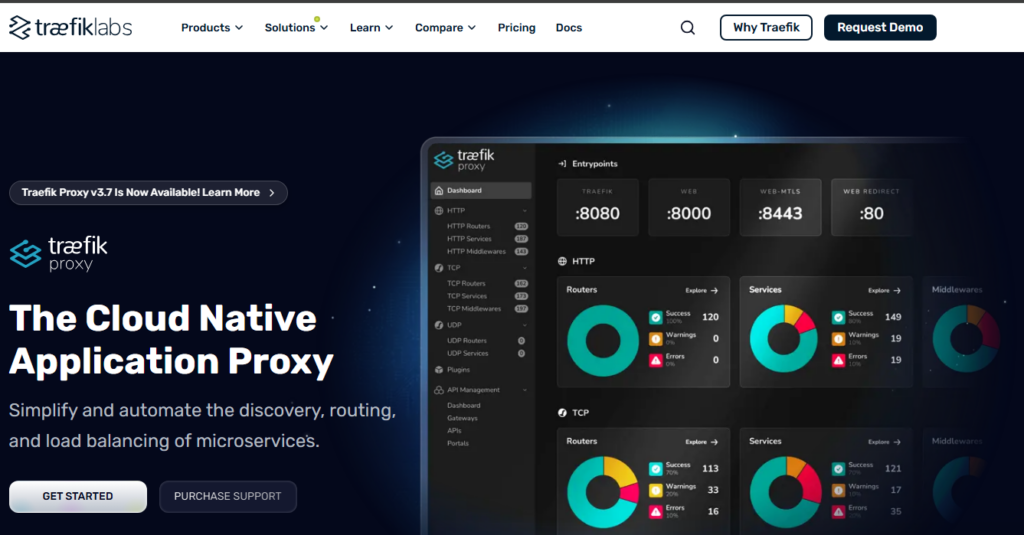
- Mức tài nguyên: Khoảng 100 MB RAM.
- Lưu ý kỹ thuật: Cấu hình hoàn toàn dựa trên nhãn (Docker labels), một ký tự nhãn sai có thể khiến dịch vụ không nhận diện định tuyến mà không sinh thông báo lỗi rõ ràng.
14. AdGuard Home: Thay thế Pi-hole vật lý và dịch vụ lọc DNS trả phí, chặn quảng cáo và mã theo dõi cho toàn bộ thiết bị ngay từ tầng phân giải tên miền.
- Mức tài nguyên: 100–150 MB RAM.
- Lưu ý kỹ thuật: Cổng 53 thường bị dịch vụ
systemd-resolvedcủa Ubuntu chiếm dụng trước, cần vô hiệu hóa tiến trình này trước khi khởi chạy.
7. Nhóm giám sát trạng thái và hạ tầng máy chủ (Monitoring)
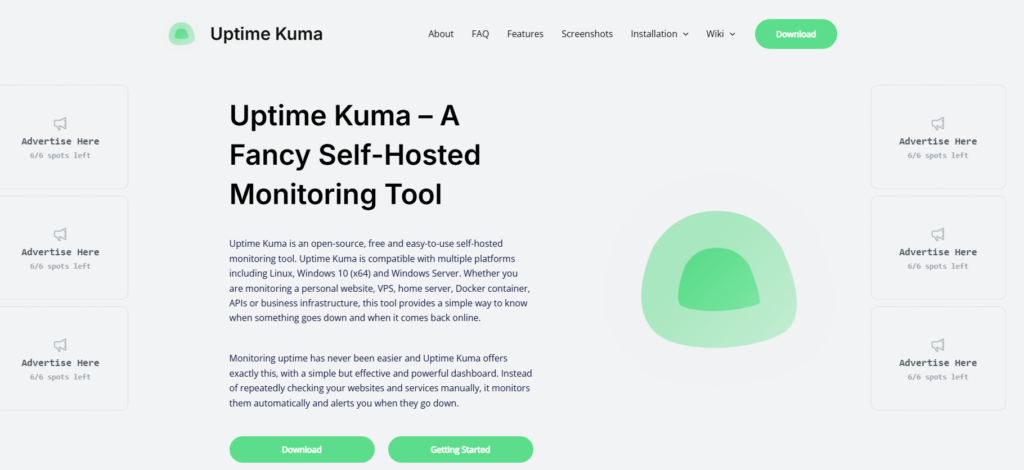
15. Uptime Kuma: Thay thế Pingdom, UptimeRobot và trang StatusPage với giao diện quản lý sạch sẽ, hỗ trợ gửi cảnh báo đến hầu như mọi kênh chat hiện nay.
- Mức tài nguyên: 150–300 MB RAM.
- Lưu ý kỹ thuật: Sai lầm lớn nhất người mới hay mắc phải là cài đặt công cụ này trên chính máy chủ cần theo dõi; Uptime Kuma chạy trên cùng một máy chủ sẽ hoàn toàn không thể gửi cảnh báo khi chính máy chủ đó bị sập nguồn mạng, do đó bắt buộc phải đặt ở một máy chủ độc lập bên ngoài.
16. Zabbix: Thay thế Datadog và các bộ giám sát cấp doanh nghiệp nặng nề, cung cấp cơ chế thu thập chỉ số chuyên sâu qua agent, kịch bản kích hoạt (trigger) và lưu trữ lịch sử hạ tầng. Đọc thêm hướng dẫn cài đặt Zabbix trên Ubuntu để thiết lập bài bản.
- Mức tài nguyên: Từ 2 GB RAM trở lên kèm cơ sở dữ liệu riêng.
- Lưu ý kỹ thuật: Zabbix vô cùng mạnh mẽ nhưng quy trình cấu hình ban đầu rất phức tạp; đây là công cụ dư thừa nếu bạn chỉ cần theo dõi 3 container, nhưng là lựa chọn sống còn khi bạn quản lý cả một cụm máy chủ phân tán. (Lưu ý: Prometheus và Grafana cũng rất xuất sắc ở quy mô lớn, nhưng đòi hỏi công sức tinh chỉnh tài nguyên nặng hơn nhiều so với nhu cầu cá nhân 2-3 máy chủ).
8. Nhóm bảng điều khiển và nền tảng triển khai (Dashboards & PaaS)
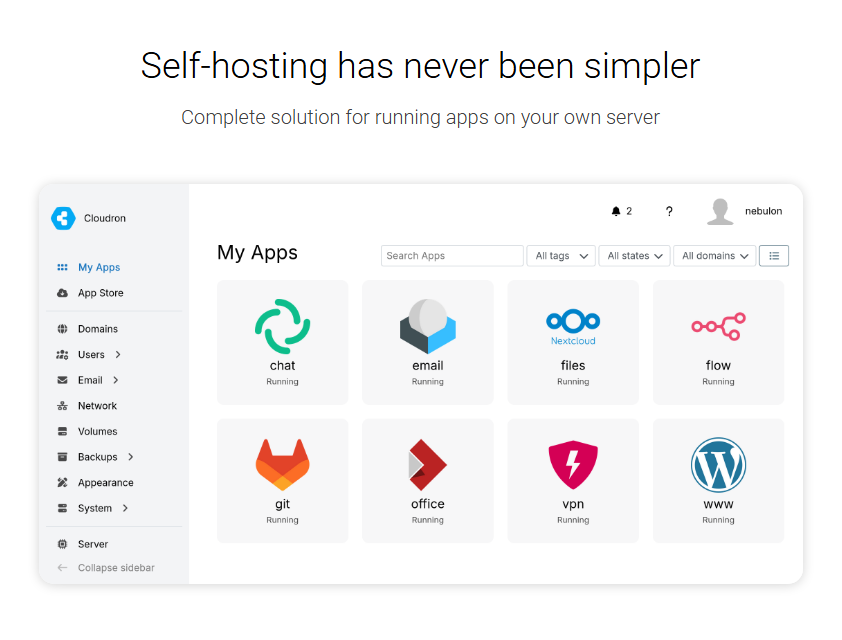
17. Cloudron: Biến mong muốn “cài đặt trong một cú nhấp chuột” thành hiện thực với kho ứng dụng phong phú, tự động cấp phát SSL và tích hợp sao lưu định kỳ.
- Mức tài nguyên: Tối thiểu 2 GB RAM, vận hành ổn định ở mức 4 GB RAM.
- Lưu ý kỹ thuật: Hệ thống có tính áp đặt cao và muốn chiếm toàn quyền kiểm soát máy chủ; ngoài ra phiên bản miễn phí chỉ giới hạn tối đa 2 ứng dụng, nếu muốn dùng nhiều hơn bạn phải trả phí bản quyền hàng tháng.
18. CasaOS: Bảng điều khiển homelab thân thiện dạng lưới ứng dụng, trực quan, miễn phí và tiêu thụ rất ít tài nguyên.
- Mức tài nguyên: Chiếm khoảng 150–300 MB RAM cho bản thân bảng điều khiển.
- Lưu ý kỹ thuật: Nền tảng được thiết kế cho mạng nội bộ gia đình tin cậy và không được gia cố bảo mật để mở cổng trực tiếp ra Internet; tuyệt đối không công khai cổng CasaOS ra ngoài mà chỉ nên truy cập qua đường hầm WireGuard.
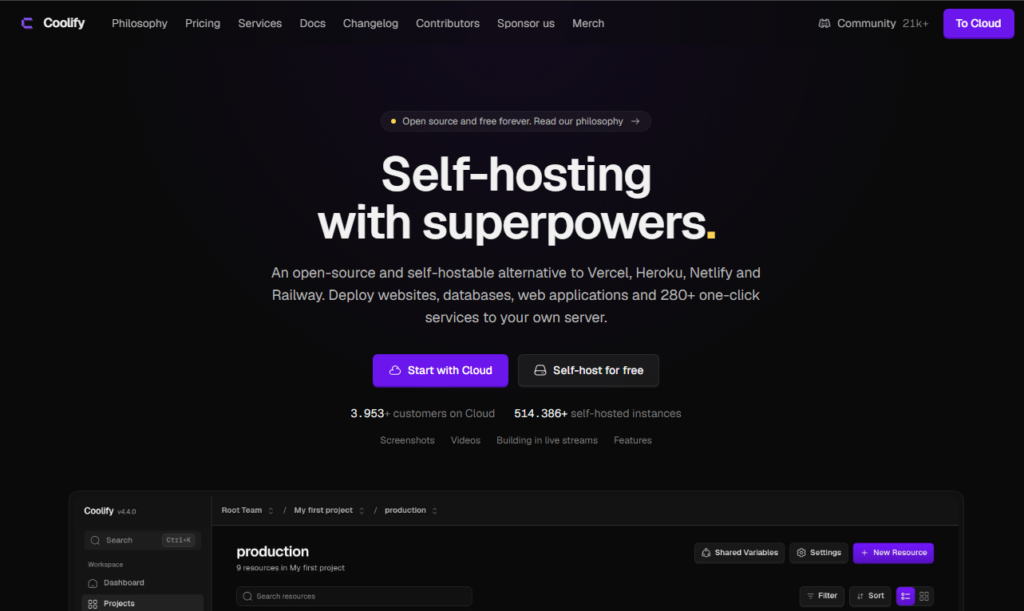
19. Coolify: Giải pháp PaaS mã nguồn mở tự host thay thế Heroku, Vercel và Netlify, hỗ trợ đẩy mã nguồn qua lệnh git push, tự sinh cơ sở dữ liệu và môi trường thử nghiệm (previews). Bạn có thể làm theo tài liệu cài đặt và sử dụng Coolify trên Ubuntu để làm chủ quy trình deploy.
- Mức tài nguyên: Tối thiểu 2 GB RAM.
- Lưu ý kỹ thuật: Dự án này còn khá trẻ và có tốc độ ra phiên bản cực nhanh; hãy cố định phiên bản và đọc kỹ changelog trước khi ấn cập nhật để tránh làm gián đoạn các ứng dụng đang chạy production.
Nhóm 9: Công cụ lập trình và năng suất làm việc
20. Gitea (hoặc Forgejo): Thay thế GitHub cho việc lưu trữ kho mã nguồn Git riêng tư, quản lý issues và chạy quy trình CI nhẹ nhàng.
- Mức tài nguyên: 200–500 MB RAM.
- Lưu ý kỹ thuật: Phải sao lưu đồng thời cả thư mục mã nguồn lẫn cơ sở dữ liệu quan hệ, vì nếu chỉ sao lưu repo bạn sẽ mất toàn bộ issue và pull request.
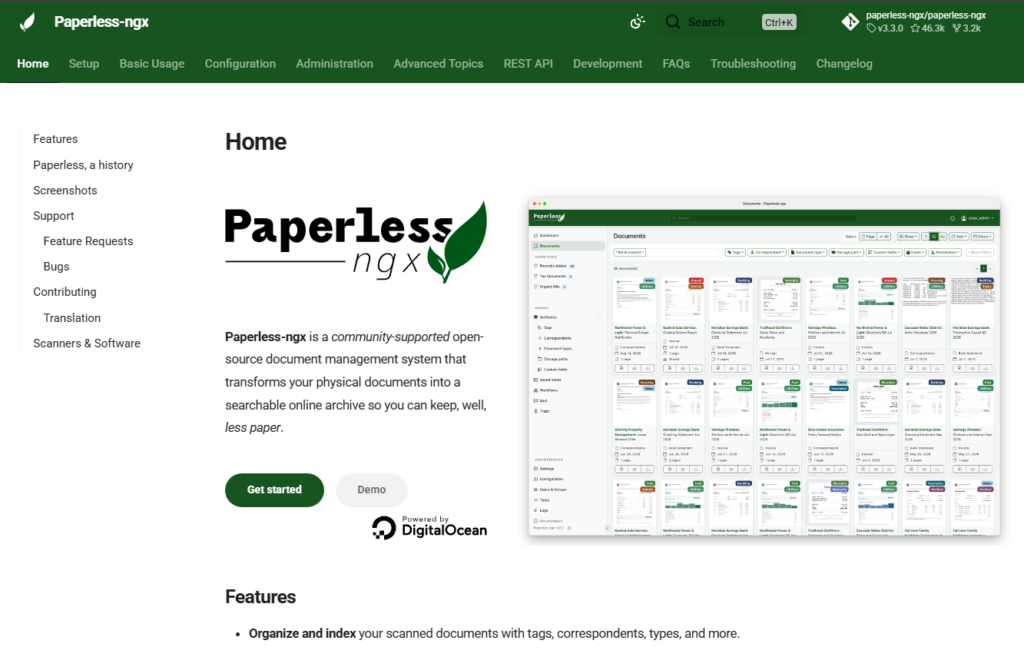
21. Paperless-ngx: Thay thế tủ tài liệu giấy và các ứng dụng scan hóa đơn đắt đỏ, tự động nhận diện chữ qua ảnh (OCR) để bạn có thể tìm kiếm nội dung văn bản tức thì.
- Mức tài nguyên: Khoảng 1 GB RAM, tải CPU tăng cao khi tiến trình OCR hoạt động.
- Lưu ý kỹ thuật: Hiệu quả phụ thuộc lớn vào chất lượng bản quét ảnh ban đầu, nên tinh chỉnh luồng xử lý trước khi nhập hàng loạt dữ liệu cũ.
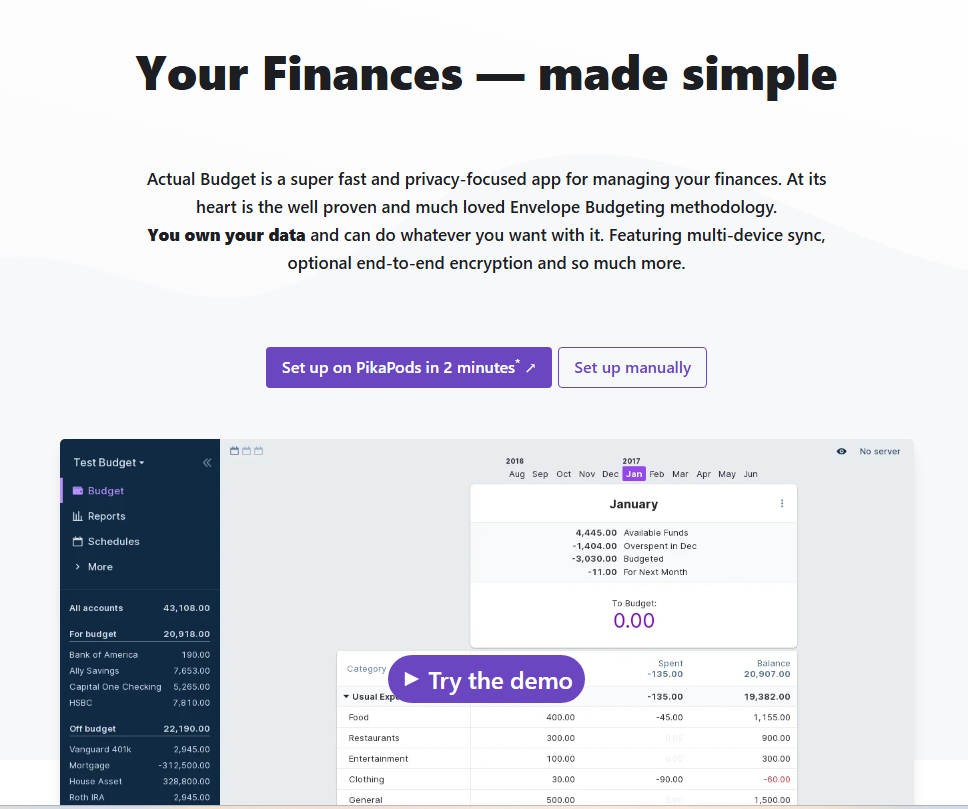
22. Actual Budget: Thay thế YNAB và Mint để quản lý tài chính cá nhân theo phương pháp chia phong bì, đảm bảo tốc độ cao và dữ liệu lưu cục bộ riêng tư.
- Mức tài nguyên: Khoảng 150 MB RAM.
- Lưu ý kỹ thuật: Tính năng tự động đồng bộ tài khoản ngân hàng yêu cầu module kết nối riêng, mặc định bạn sẽ nhập thủ công qua file sao kê.
23. FreshRSS: Thay thế Feedly và trình đọc Google Reader đã ngừng hoạt động, mang lại trải nghiệm đọc tin tức RSS riêng tư, tốc độ cao trên cả web và app di động.
- Mức tài nguyên: Khoảng 150 MB RAM.
- Lưu ý kỹ thuật: Nhớ thiết lập cronjob tự động nạp tin ngầm định kỳ, nếu không luồng cấp tin chỉ làm mới khi bạn đăng nhập mở trang.
24. BookStack: Nền tảng ghi chép tài liệu và xây dựng wiki theo cấu trúc Sách – Chương – Trang trực quan thay thế Notion.
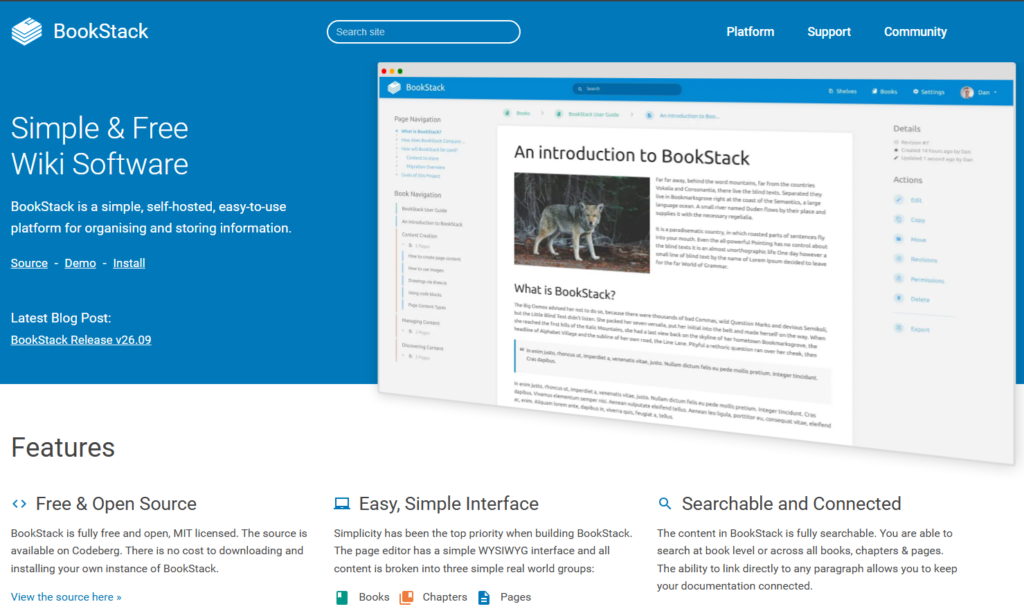
- Mức tài nguyên: Khoảng 500 MB RAM chạy trên PHP và MySQL.
- Lưu ý kỹ thuật: Cấu trúc phân cấp có tính khuôn mẫu cố định, phù hợp làm tài liệu hướng dẫn kỹ thuật hơn là ghi chú tự do ngắn hạn.
25. Home Assistant: Hệ thống điều khiển nhà thông minh hợp nhất thay thế các ứng dụng nhà sản xuất rời rạc.
- Mức tài nguyên: Khoảng 1 GB RAM.
- Lưu ý kỹ thuật: Cần tương tác với thiết bị vật lý trong mạng gia đình, do đó phù hợp cài đặt tại nhà hơn là trên máy chủ ảo từ xa.
3. Mẫu triển khai tiêu chuẩn với Docker Compose
Mô hình chuẩn mực cho hầu hết các dịch vụ self-host bao gồm: file cấu hình docker-compose.yml, gắn cổng nội bộ qua địa chỉ loopback để đảm bảo an toàn, và sử dụng máy chủ web phân giải HTTPS bằng việc cài chứng chỉ SSL Let’s Encrypt qua Certbot đứng phía trước.
services:

uptime-kuma:

image: louislam/uptime-kuma:2

container_name: uptime-kuma

volumes:

- ./data:/app/data

ports:

- "127.0.0.1:3001:3001"

restart: unless-stopped
Để khởi chạy dịch vụ chạy nền và theo dõi nhật ký hoạt động, bạn sử dụng lệnh:
docker compose up -d

docker compose logs -f
Lưu ý bảo mật cốt lõi: Hãy chú ý dòng cấu hình 127.0.0.1:3001:3001. Việc ràng buộc cổng trực tiếp vào 127.0.0.1 giúp dịch vụ chỉ lắng nghe kết nối nội bộ từ chính máy chủ. Nếu viết sơ sài thành 0.0.0.0:3001 hoặc 3001:3001, bạn đã vô tình phơi bày bảng quản trị chưa mã hóa ra toàn bộ mạng Internet.
4. Những dịch vụ không nên tự host trên VPS
Tự host mang lại tự do nhưng cũng đi kèm trách nhiệm kỹ thuật lớn. Dưới đây là những hệ thống bạn nên cân nhắc kỹ và tránh tự triển khai nếu chưa có nguồn lực chuyên trách:
- Máy chủ gửi nhận Email cá nhân: Cổng gửi 25 thường bị chặn mặc định ở hầu hết nhà cung cấp hạ tầng để phòng chống thư rác. Ngay cả khi được mở cổng, việc duy trì uy tín địa chỉ IP (PTR, DKIM, SPF, DMARC) để thư không rơi vào hộp Spam của Gmail hay Outlook là một công việc phức tạp tiêu tốn hàng tháng trời bảo trì.
- Dữ liệu không có kịch bản khôi phục kiểm thử: Nếu bạn chưa từng thử phục hồi dữ liệu từ bản sao lưu sang một máy chủ mới, bạn chưa thực sự có bản backup nào cả. Đừng bao giờ lưu bản sao duy nhất của những kỷ niệm quý giá trên một dịch vụ chưa được kiểm chứng quy trình phục hồi.
- Điểm nghẽn đơn lẻ cho hạ tầng trọng yếu (Single Point of Failure): Ví dụ như đặt máy chủ DNS phân giải tên miền duy nhất cho toàn bộ công ty trên một máy ảo thử nghiệm mà không có DNS dự phòng; khi máy chủ này gặp sự cố, toàn bộ kết nối mạng sẽ ngừng hoạt động.
- Hệ thống cảnh báo an toàn thời gian thực: Chuông báo động an ninh gia đình hoặc thiết bị giám sát sức khỏe không nên đặt trên máy chủ cá nhân thường xuyên cập nhật vá lỗi vào dịp cuối tuần.
5. Quy tắc vận hành sống còn & Giải đáp thắc mắc thường gặp
Bất kể bạn vận hành ứng dụng nào trong danh sách trên, có 2 nguyên tắc bất di bất dịch không được phép bỏ qua:
- Bắt buộc kích hoạt TLS/HTTPS: Mọi kết nối ra ngoài Internet phải được mã hóa. Kết hợp máy chủ web với giải pháp cấu hình Fail2ban bảo vệ Linux nhằm chặn các cuộc tấn công quét cổng và dò mật khẩu SSH tự động.
- Sao lưu ra ngoài máy chủ (Off-site Backup): Tự động xuất bản kết xuất cơ sở dữ liệu và thư mục cấu hình mỗi đêm, chuyển sang nơi lưu trữ khác và định kỳ khôi phục thử nghiệm mỗi tháng một lần.
Nên bắt đầu tự host ứng dụng nào đầu tiên?
Lựa chọn hàng đầu cho người mới là Vaultwarden hoặc Uptime Kuma. Cả hai đều tiêu tốn cực ít tài nguyên phần cứng, mang lại giá trị sử dụng ngay lập tức và quy trình khôi phục rất đơn giản nếu bạn thao tác nhầm lẫn.
Cần cấu hình VPS bao nhiêu RAM là vừa đủ?
Nếu chỉ chạy thử 1 ứng dụng đơn lẻ nhẹ nhàng, 1–2 GB RAM có thể đáp ứng được. Nhưng để vận hành ổn định một nhóm vài công cụ hữu ích (như Vaultwarden, Uptime Kuma, Nextcloud), bạn nên chọn gói máy chủ từ 4 GB RAM trở lên nhằm tạo không gian đệm an toàn cho Docker xử lý tác vụ ngầm.
Tổng kết lại, danh sách 25 app self-host đáng chạy trên VPS mang đến cho bạn lộ trình rõ ràng để từng bước làm chủ dữ liệu cá nhân mà không phụ thuộc vào các dịch vụ SaaS tốn kém. Hãy bắt đầu từ các ứng dụng nhỏ gọn, tuân thủ nguyên tắc mã hóa đường truyền và duy trì thói quen kiểm tra bản sao lưu thường xuyên trước khi mở rộng quy mô hệ thống.
Cần một VPS giá rẻ để bắt đầu?
Chọn cấu hình vừa đủ nhu cầu, ưu tiên chi phí dễ tiếp cận và khả năng toàn quyền quản trị máy chủ ảo riêng.
Lưu ý: Toàn bộ thông tin cấu hình và hướng dẫn kỹ thuật trong bài viết chỉ mang tính chất tham khảo. Cú pháp câu lệnh và định mức tiêu hao tài nguyên có thể thay đổi tùy theo phiên bản phần mềm, nhân hệ điều hành cũng như môi trường thực tế. Quý độc giả vui lòng kiểm tra kỹ lưỡng, sao lưu đầy đủ và đánh giá rủi ro trước khi áp dụng trên máy chủ sản xuất.